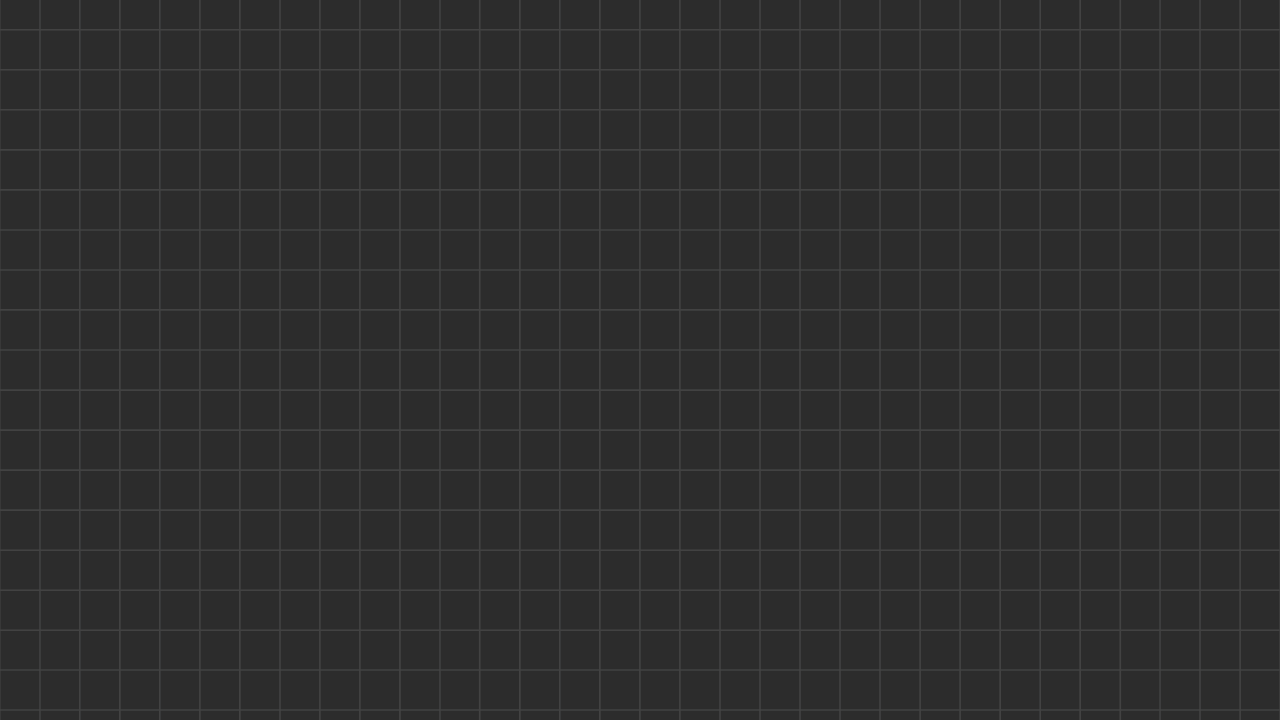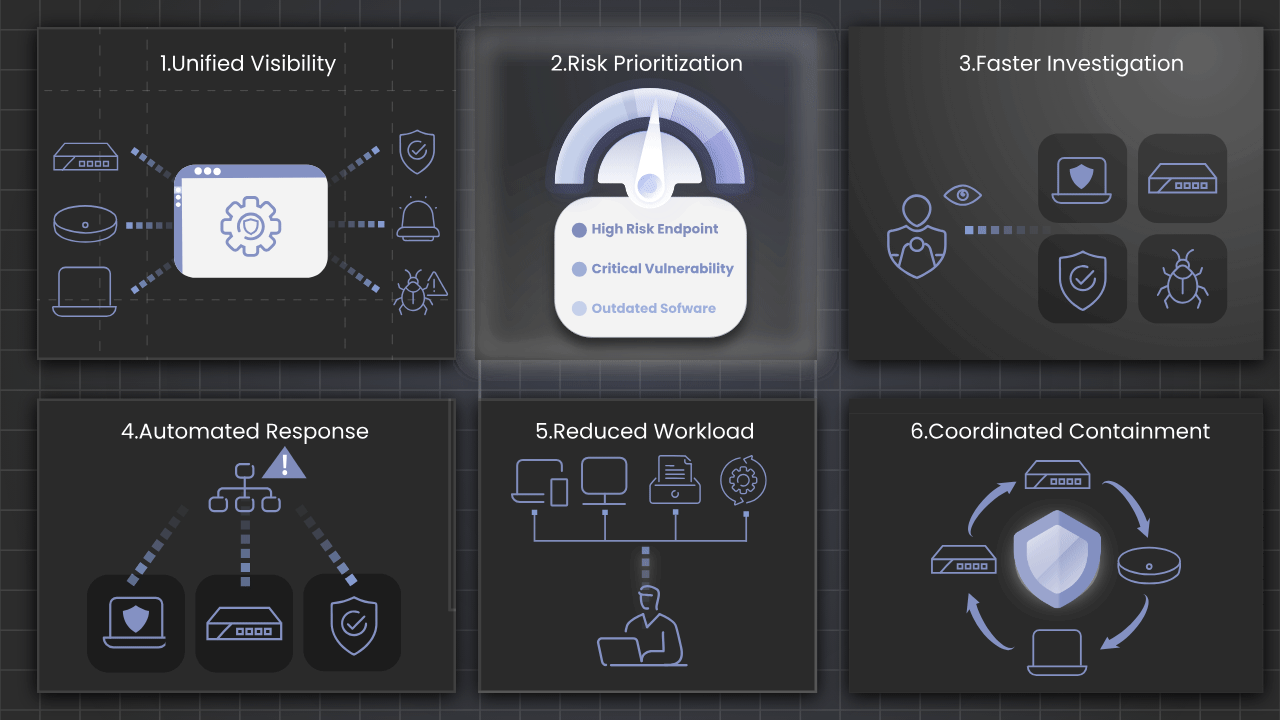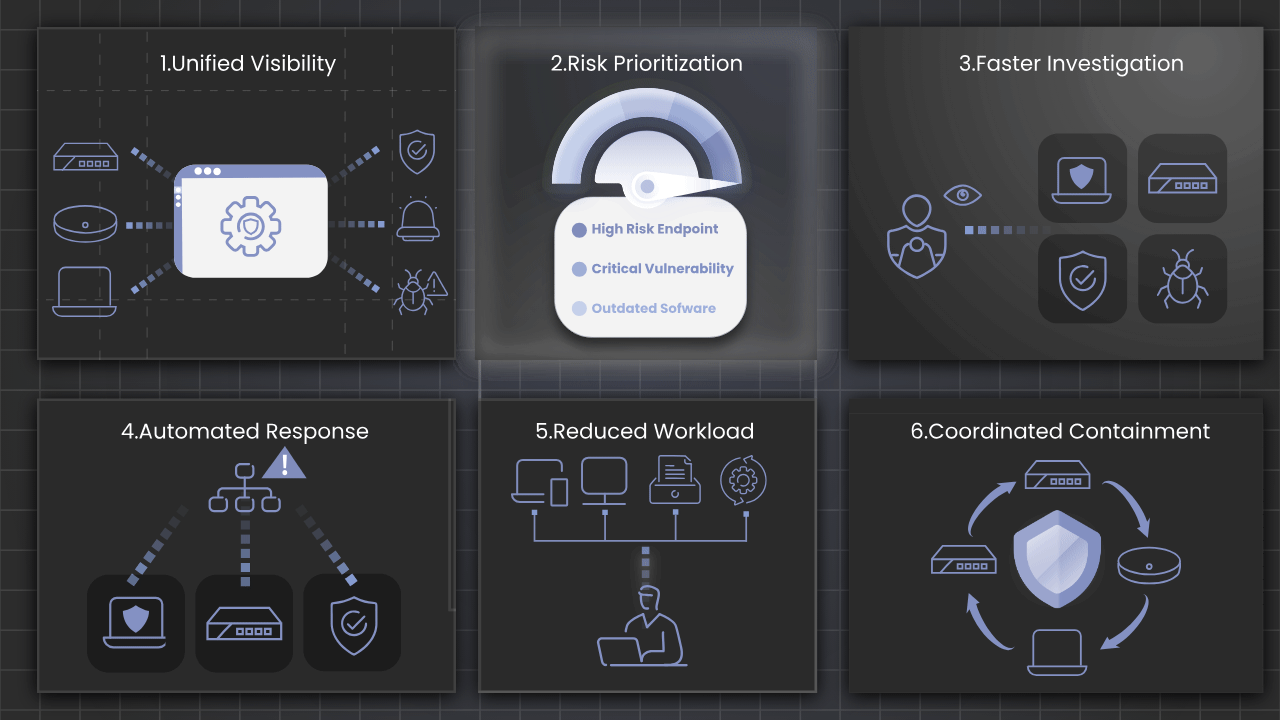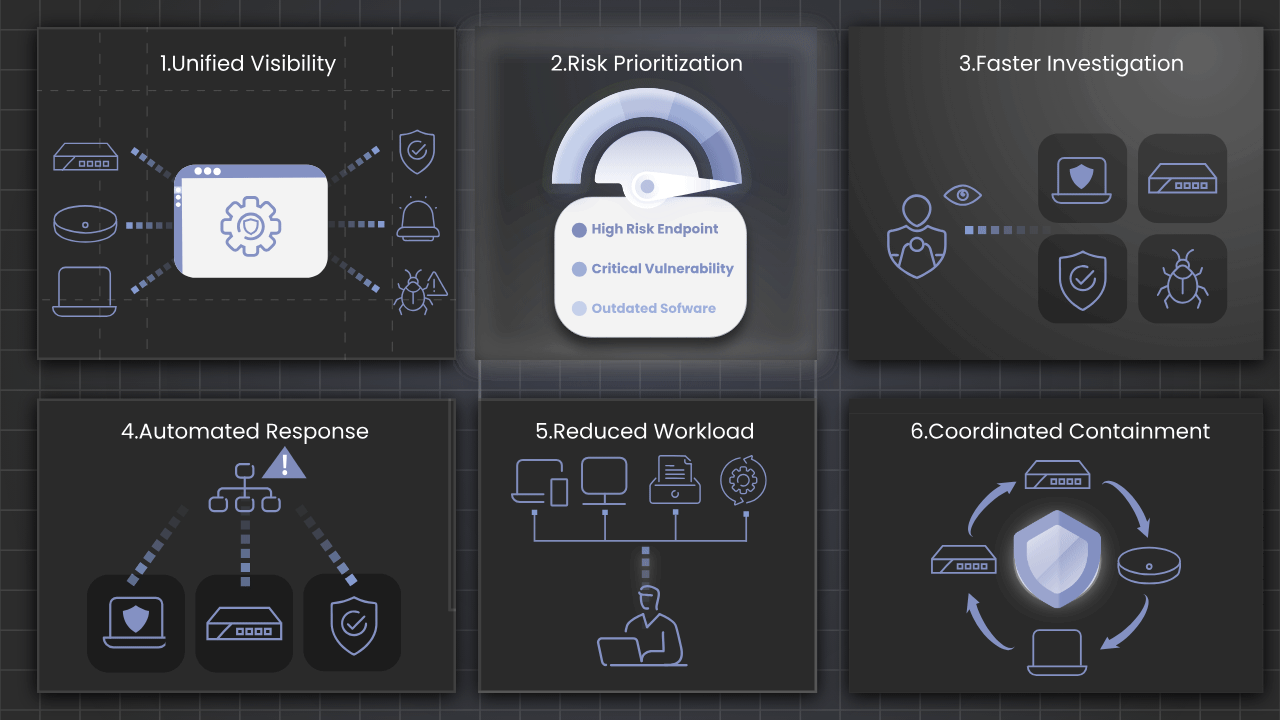Giải pháp an ninh mạng DrayTek

DraySOAR

Biến tín hiệu an ninh thành hành động phối hợp

Từ phát hiện đến phản ứng, trên toàn bộ hệ sinh thái an ninh mạng DrayTek. DraySOAR gom cảnh báo từ mạng, máy tính và lỗ hổng phần mềm về một nơi, giúp đội IT hiểu chuyện gì đang xảy ra và xử lý nhanh hơn, ngay cả khi nhân sự bảo mật còn ít.

Nhận tư vấn   Xem cách hoạt động

DraySOAR
Từ phát hiện đến phản ứng

Chỉ phát hiện thôi là chưa đủ

Tường lửa, giám sát mạng, bảo vệ máy tính và quét lỗ hổng đều đưa ra cảnh báo riêng. Nhưng khi cảnh báo đến từ nhiều hệ thống khác nhau, đội IT vẫn phải tự ghép các mảnh lại: chuyện gì đã xảy ra, cái nào quan trọng, và nên làm gì. Với doanh nghiệp vừa và nhỏ ít người làm bảo mật, việc này rất tốn thời gian.

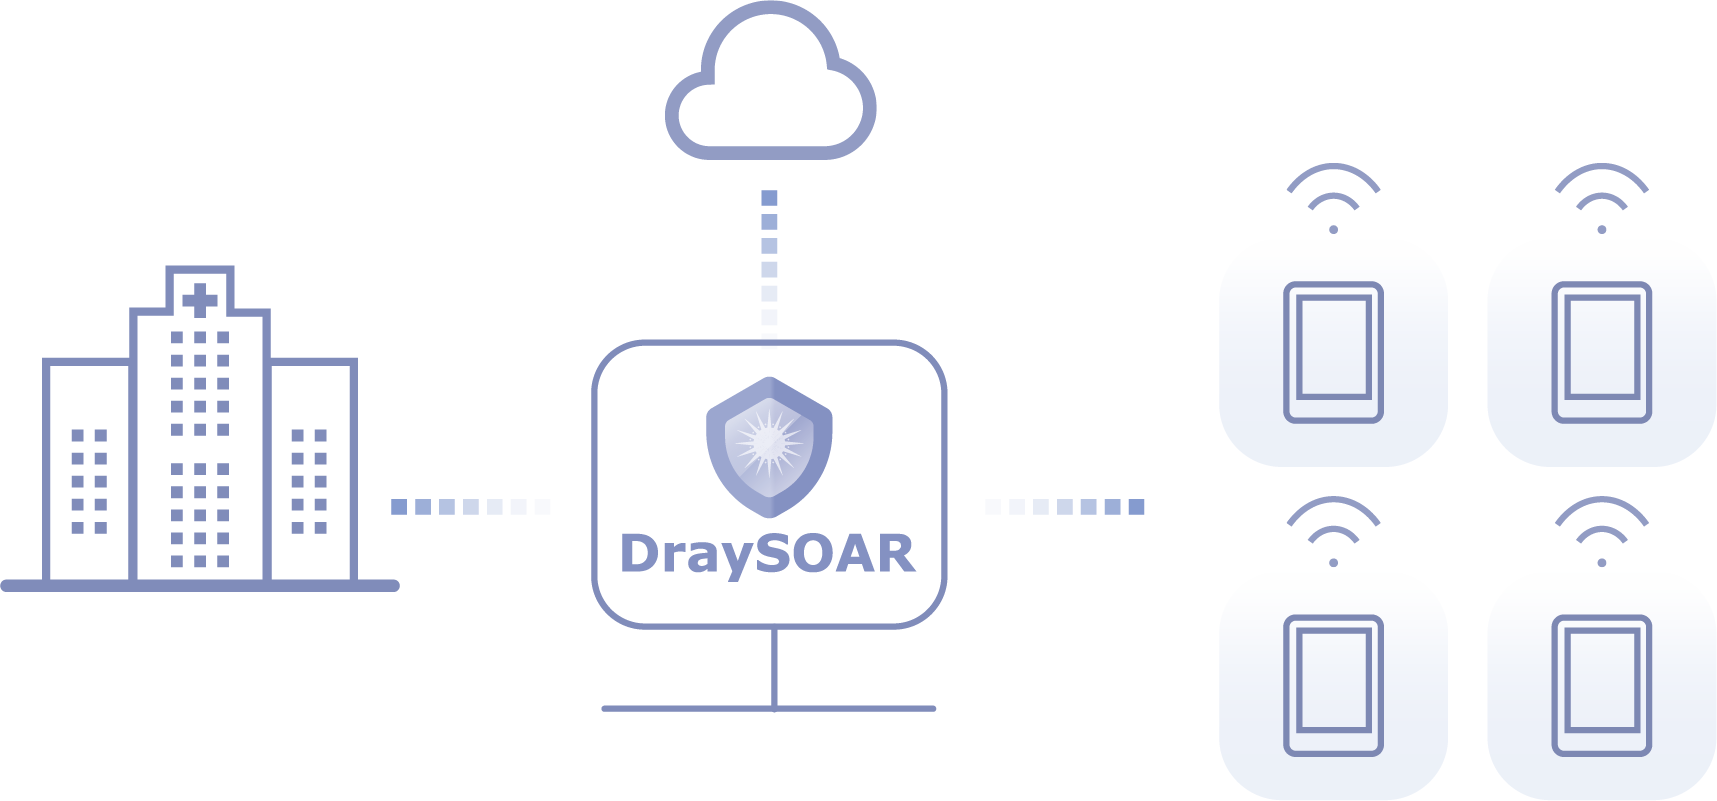
DraySOAR kết nối “nhìn thấy” với “hành động”: gom giám sát mạng, bảo mật máy tính, đánh giá lỗ hổng, quản lý sự kiện và phản ứng tự động vào một môi trường tập trung.

Hiểu đơn giản: SOAR (Security Orchestration, Automation and Response) là “trung tâm điều phối an ninh”. Giống như một người trực tổng đài, nhận mọi tín hiệu báo động, xem xét ngữ cảnh, rồi làm theo quy trình bạn đã đặt sẵn: nhắn quản trị viên, chặn IP xấu, cô lập máy nghi nhiễm…

DraySOAR bổ sung điều gì?

Các công cụ bảo mật hiện có vẫn làm đúng việc của mình. DraySOAR thêm một lớp vận hành an ninh tập trung ở phía trên, để biến phát hiện thành hành động.

1Tín hiệu an ninh
2Đánh giá & liên kết
3Điều tra
4Kịch bản (Playbook)
5Phản ứng phối hợp

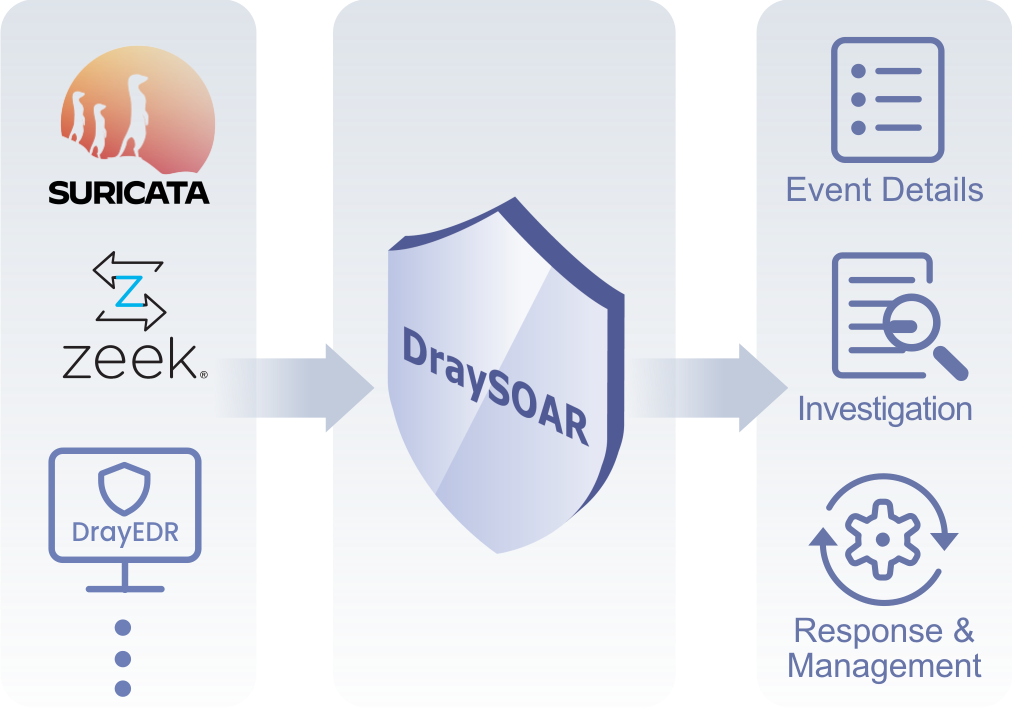
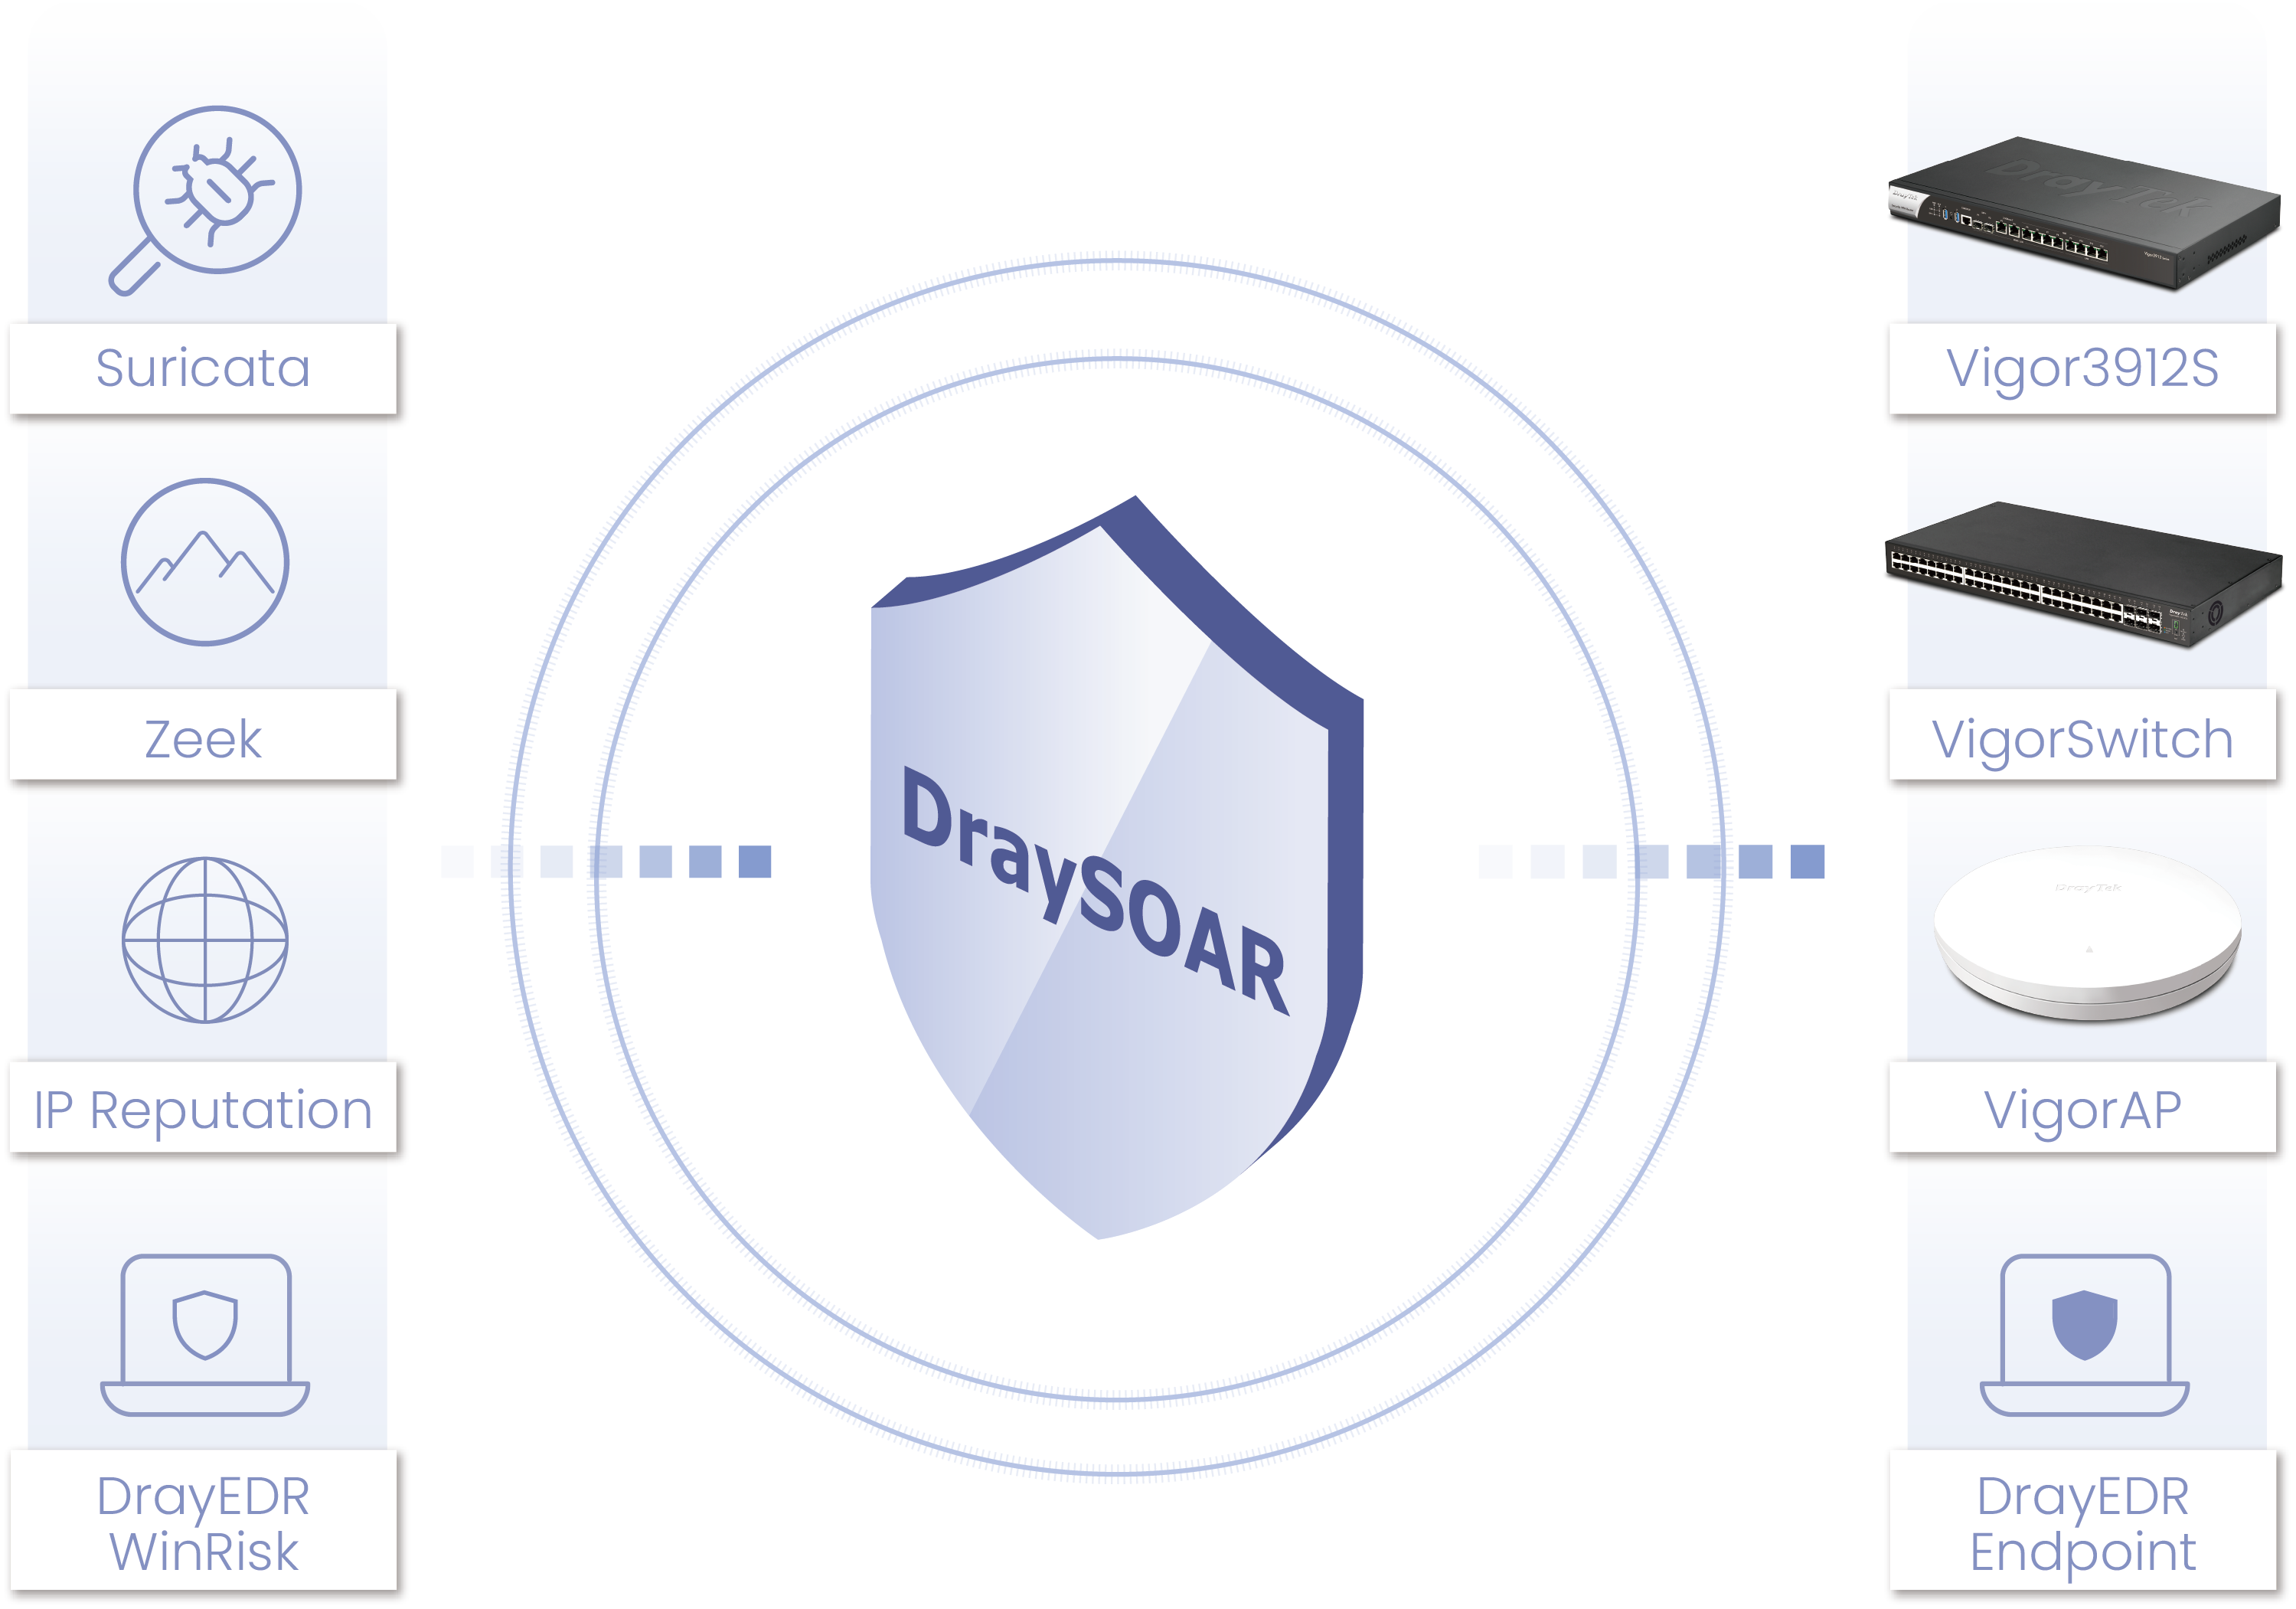
DraySOAR kết hợp thông tin từ Suricata, Zeek, IP Reputation, DrayEDR, Windows Defender và WinRisk với các Playbook SOAR để giúp đội IT:

Khung chuẩn quốc tế

Vòng đời an ninh mạng theo NIST CSF 2.0

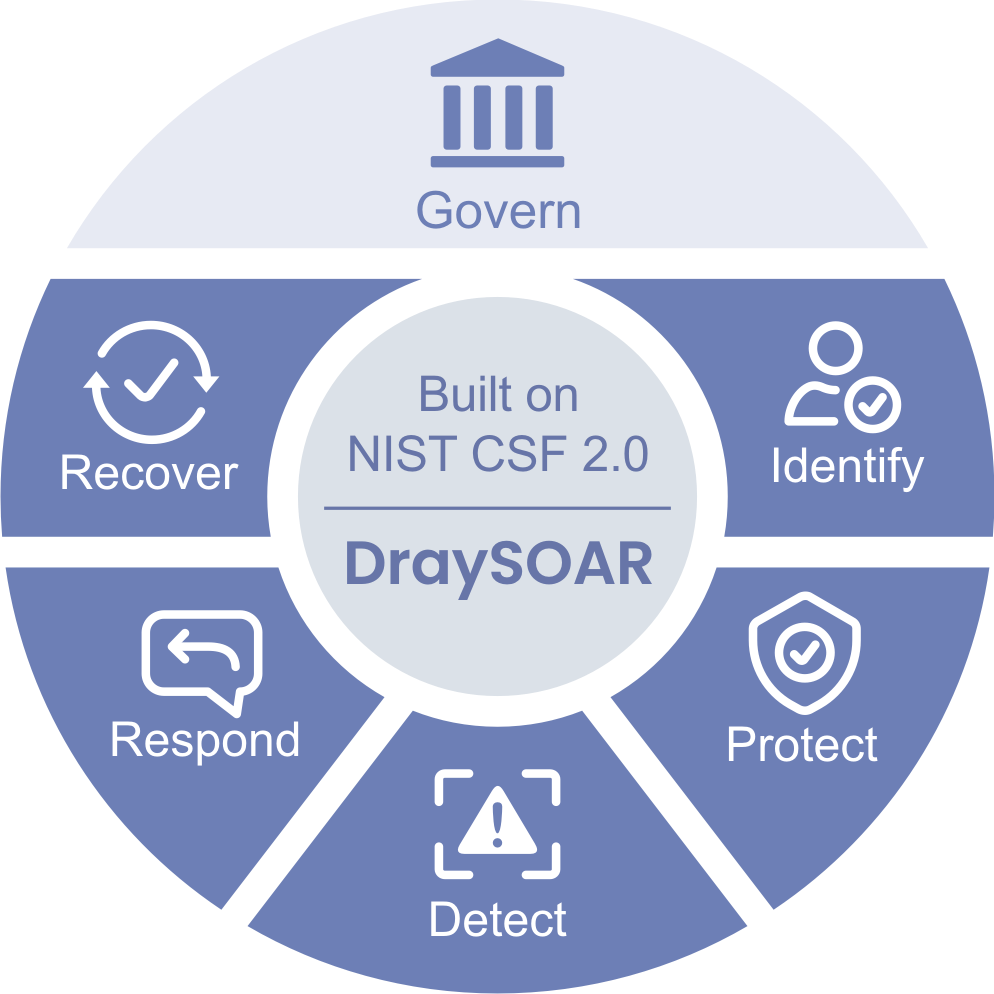
DraySOAR vận hành theo Khung An ninh mạng NIST (CSF) 2.0, kết nối khả năng quan sát, đánh giá rủi ro, bảo vệ, phát hiện, điều tra và phản ứng trong một môi trường tập trung, trải đều qua 6 chức năng: GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND và RECOVER.

NIST CSF 2.0
NIST CSF là gì? Là bộ khung do Viện Tiêu chuẩn và Công nghệ Hoa Kỳ ban hành, được nhiều tổ chức dùng làm “bản đồ” để xây dựng an ninh mạng bài bản: quản trị, nhận diện tài sản, bảo vệ, phát hiện, ứng phó và khôi phục.
Chức năngNăng lực của DraySOARVai trò
GOVERN
Quản trị
Phân quyền người dùng, chính sách an ninh, quản trị tập trungThiết lập quản trị và kiểm soát vận hành an ninh
IDENTIFY
Nhận diện
Kiểm kê máy tính, kiểm tra phần cứng/phần mềm, WinRisk, CPE, CVE, CVSS, KEV, EPSSNhận diện tài sản, lỗ hổng và rủi ro
PROTECT
Bảo vệ
Quản lý máy tính, triển khai tệp đã xác minh, Task Scheduler, cấu hình an ninhÁp dụng biện pháp bảo vệ và duy trì an toàn cho máy tính
DETECT
Phát hiện
Suricata, Zeek, DrayEDR, Windows Defender, IP ReputationPhát hiện hoạt động đáng ngờ trên mạng, máy tính, mã độc
RESPOND
Ứng phó
Security Events, Playbook DraySOAR, liên kết sự kiện, chặn IP, tắt cổng switch, cô lập máy tínhĐiều tra sự cố và phối hợp phản ứng tự động
RECOVER
Khôi phục
Đóng sự cố, lưu hồ sơ hành động, lịch sử điều tra, tiếp tục vận hànhTheo dõi sau sự cố và duy trì hoạt động liên tục

Từ phát hiện đến phản ứng phối hợp

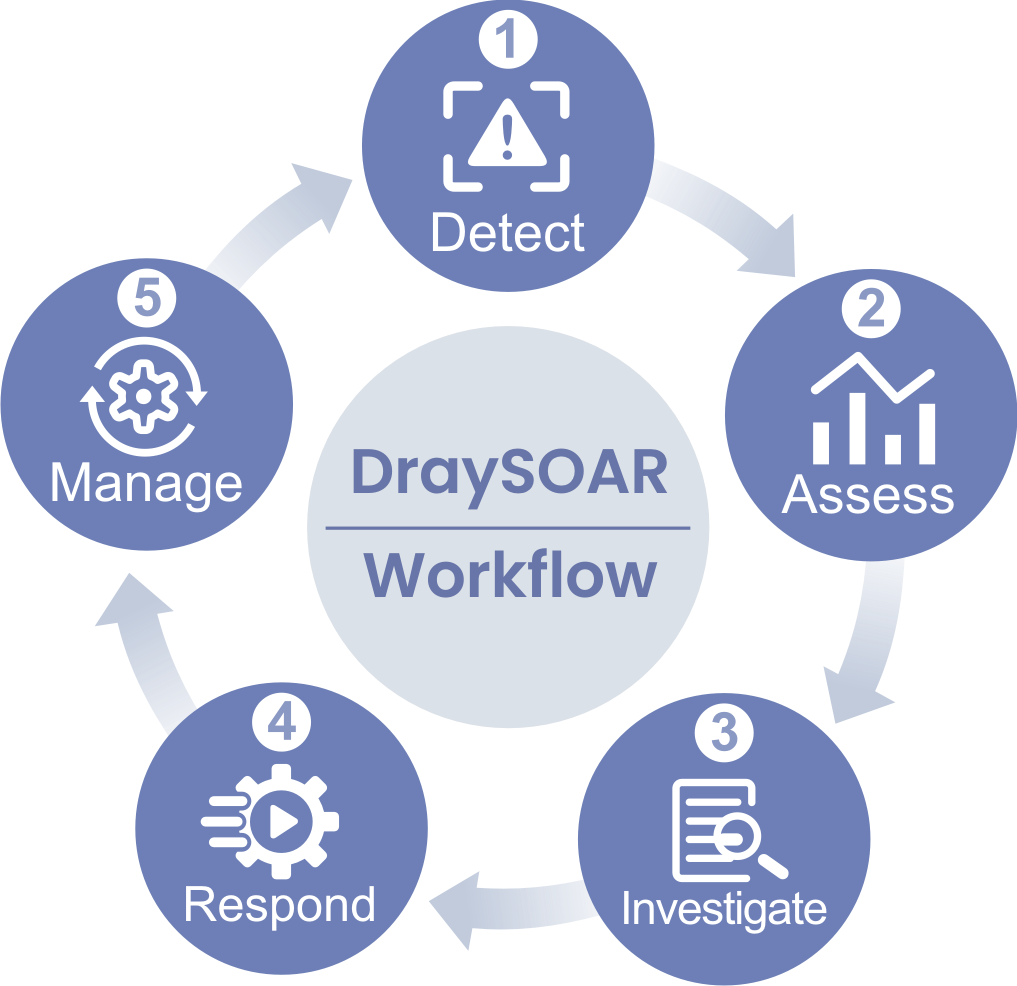
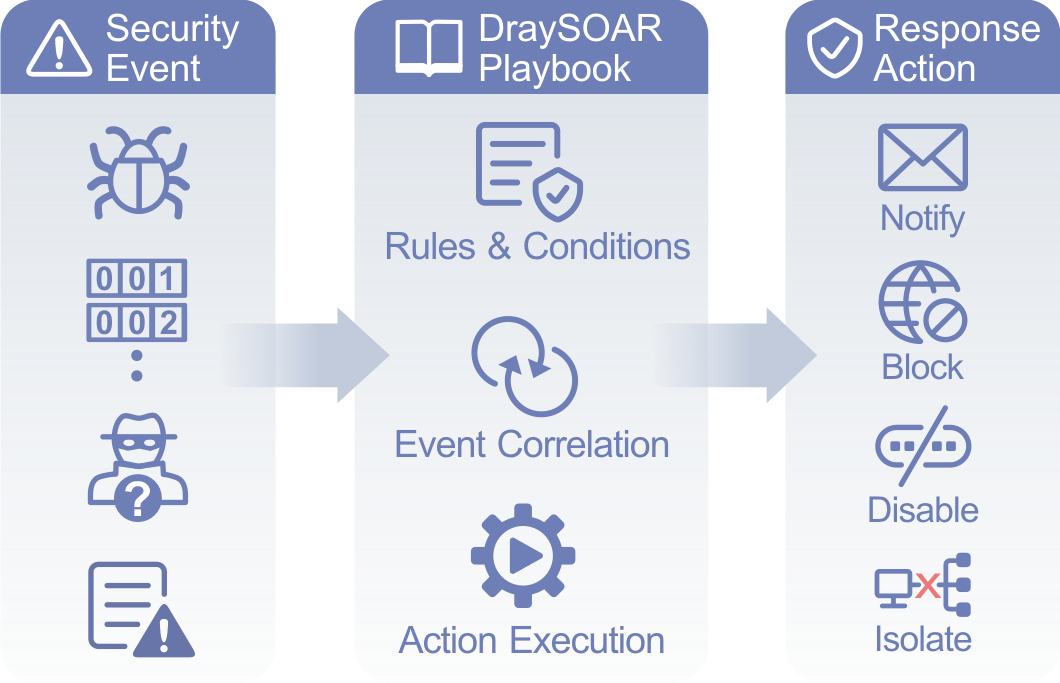
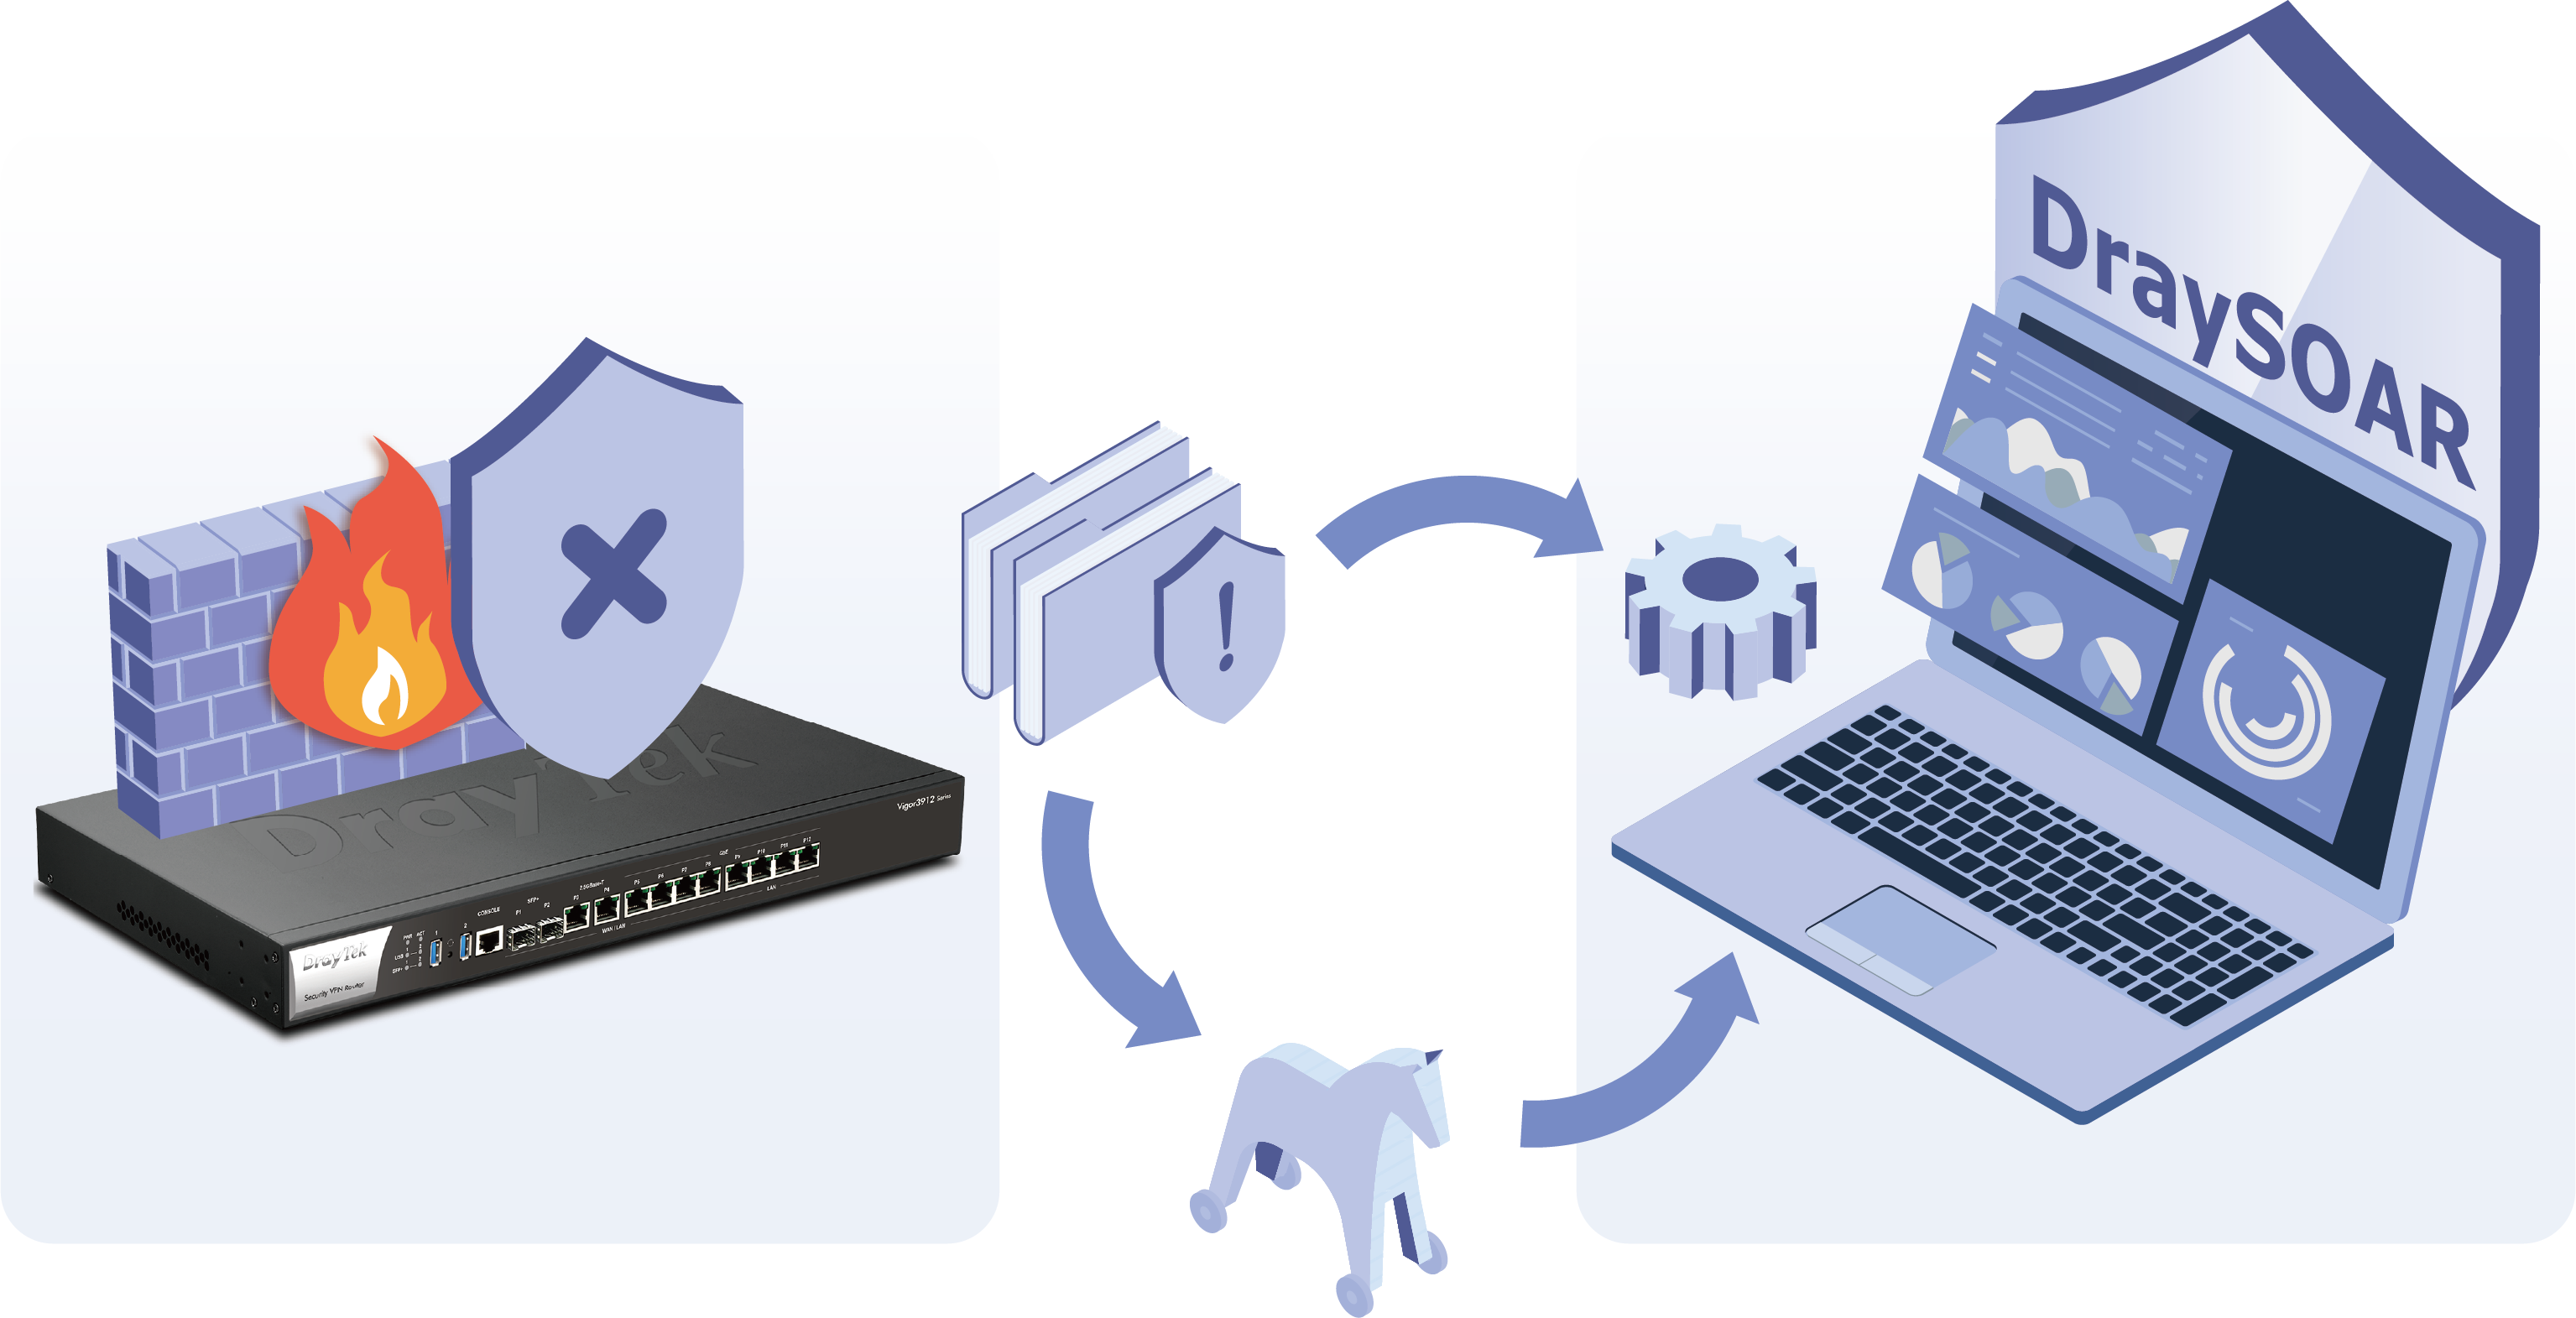
Phát hiện hoạt động đáng ngờ chỉ là bước đầu. DraySOAR nối các giai đoạn thành một quy trình liên tục:

Quy trình DraySOAR

1. Detect – Phát hiện

Nhận biết hoạt động đáng ngờ. Nguồn: Suricata, Zeek, DrayEDR, Windows Defender, IP Reputation.

2. Assess – Đánh giá

Hiểu mức độ rủi ro, nhờ thông tin tình báo mối đe dọa, ngữ cảnh máy tính, WinRisk.

3. Investigate – Điều tra

Dựng bối cảnh từ thông tin mạng, máy tính, mã độc và lỗ hổng.

4. Respond – Phản ứng

Hành động bằng Playbook, liên kết sự kiện và các thao tác phản ứng.

5. Manage – Quản lý

Duy trì khả năng quan sát, điều tra và vận hành an ninh liên tục.

Thông tin an ninh đa nguồn

Nhìn xa hơn một cảnh báo đơn lẻ

Một cảnh báo mạng riêng lẻ không cho biết máy nào bị ảnh hưởng, phần mềm nào đang rủi ro hay mối đe dọa nghiêm trọng đến đâu. DraySOAR kết hợp thông tin từ ba mảng: mạng, máy tính & mã độc, lỗ hổng & rủi ro, để mỗi sự kiện có thêm ngữ cảnh.

An ninh mạng

Thông tin an ninh mạng: Hiểu điều gì đang xảy ra trên mạng

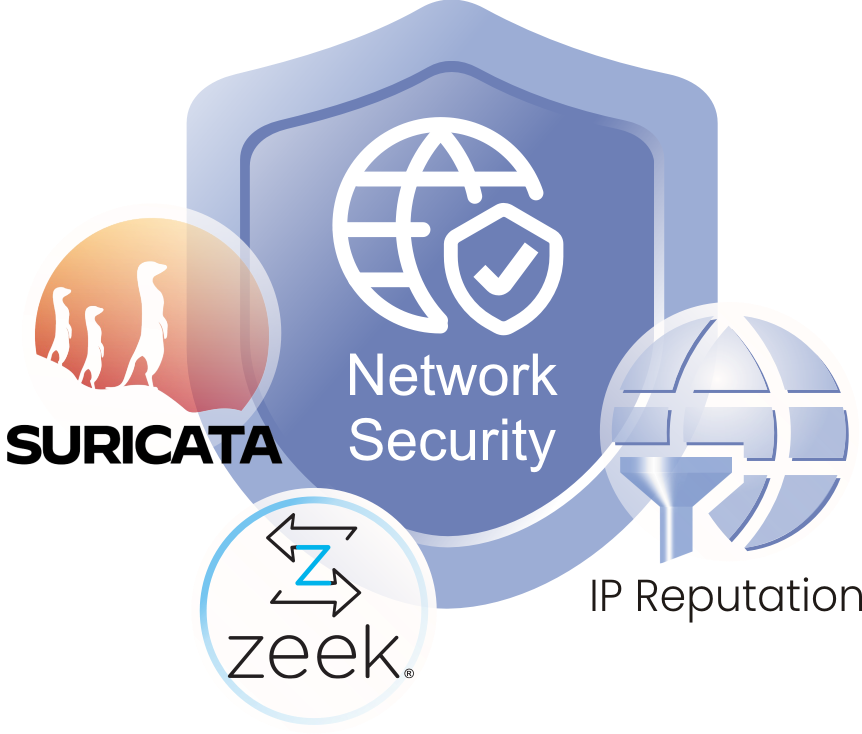
Hoạt động đáng ngờ có thể là kiểu tấn công đã biết, giao tiếp bất thường, hoặc kết nối tới địa chỉ IP nguy hiểm. DraySOAR dùng ba nguồn bổ trợ cho nhau:

  • Suricata: hệ thống phát hiện xâm nhập mạng, tìm lưu lượng đáng ngờ hoặc độc hại
  • Zeek: phân tích kết nối, tìm các giao tiếp bất thường
  • IP Reputation: nhận biết địa chỉ IP đáng ngờ hoặc rủi ro cao
Bảo mật máy tính và mã độc

Máy tính & mã độc: Hiểu điều gì đang xảy ra trên máy bị ảnh hưởng

Cảnh báo mạng sẽ hữu ích hơn nhiều khi bạn biết chuyện gì đang diễn ra trên chính máy đó.

  • DrayEDR: cho thấy trạng thái, phần cứng, IP/MAC, phần mềm cài đặt, kết nối, tiến trình, chương trình tự khởi động, tường lửa, dịch vụ và tác vụ theo lịch
  • Windows Defender: cung cấp phát hiện mã độc, thông tin mối đe dọa và trạng thái phát hiện từ máy Windows

Nhờ đó quản trị viên xác định nhanh máy bị ảnh hưởng và xem lại hoạt động liên quan.

Lỗ hổng và rủi ro

Lỗ hổng & rủi ro: Biết cái gì dễ bị tấn công, và cái gì cần ưu tiên

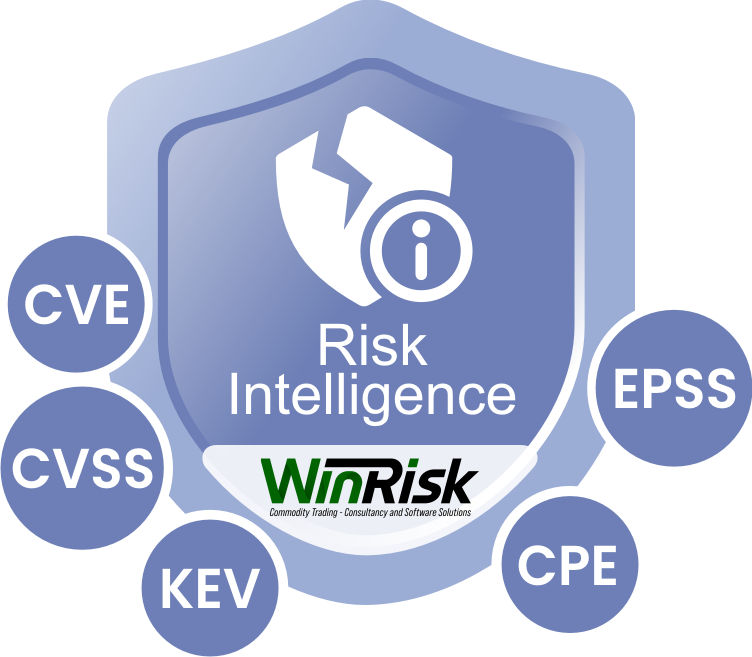
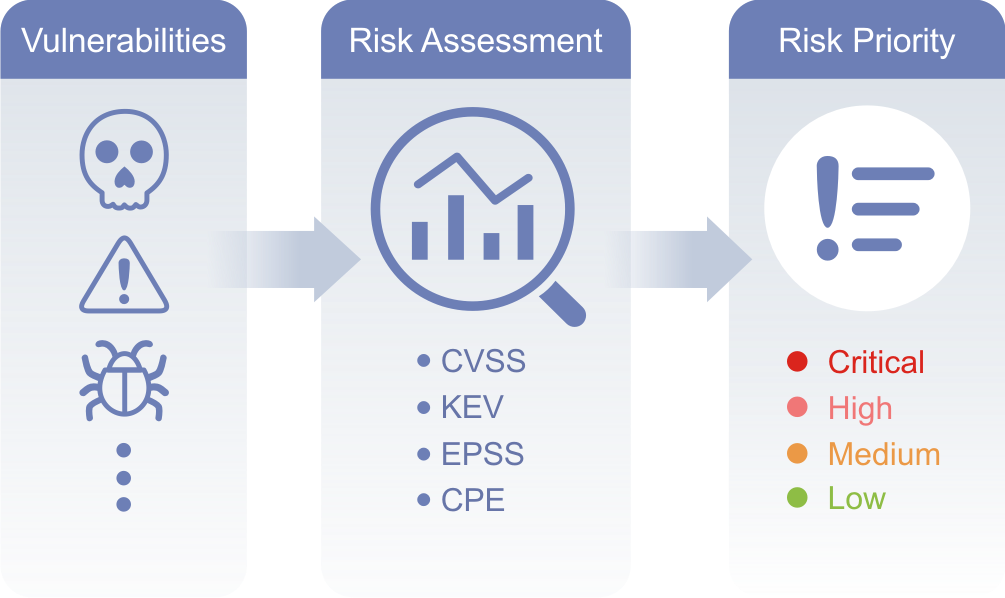
Tìm ra lỗ hổng mới là bước đầu. Bạn còn cần biết nó nghiêm trọng đến đâu, đã bị khai thác ngoài đời chưa và khả năng bị khai thác cao hay thấp. WinRisk kết hợp nhiều nguồn dữ liệu cho các máy được quản lý:

CVE: định danh lỗ hổngCVSS: mức nghiêm trọngKEV: đã bị khai thác thực tếEPSS: xác suất bị khai thácCPE: nhận diện phần mềm

Hiểu đơn giản: thay vì vá hàng trăm lỗ hổng cùng lúc, bạn ưu tiên những lỗ hổng nghiêm trọng, đã có kẻ tấn công lợi dụng, hoặc có xác suất bị khai thác cao.
Tầm nhìn tập trung

Biến dữ liệu an ninh thành ngữ cảnh có thể hành động

DraySOAR gom sự kiện an ninh, thông tin máy tính, phát hiện mã độc và tình báo lỗ hổng phần mềm về một nơi để quản trị viên điều tra sự cố, đánh giá rủi ro và theo dõi việc xử lý với đầy đủ bối cảnh.

Sự kiện an ninh hợp nhất

Thấy sự kiện, ngữ cảnh và cách xử lý ngay tại một nơi

  • Chi tiết sự kiện: tên sự kiện, IP nguồn/đích, nguồn phát hiện, rủi ro tiềm ẩn, thông tin mối đe dọa
  • Điều tra: tên máy, IP/MAC, khuyến nghị xử lý, thời gian phản ứng
  • Phản ứng & quản lý: hành động SOAR, người phụ trách, trạng thái xử lý

Quản trị viên có thể giao việc, điều tra, đóng sự cố và lưu lại để tra cứu hoặc kiểm toán sau này.

Mã độc

Nối cảnh báo mã độc với máy bị ảnh hưởng

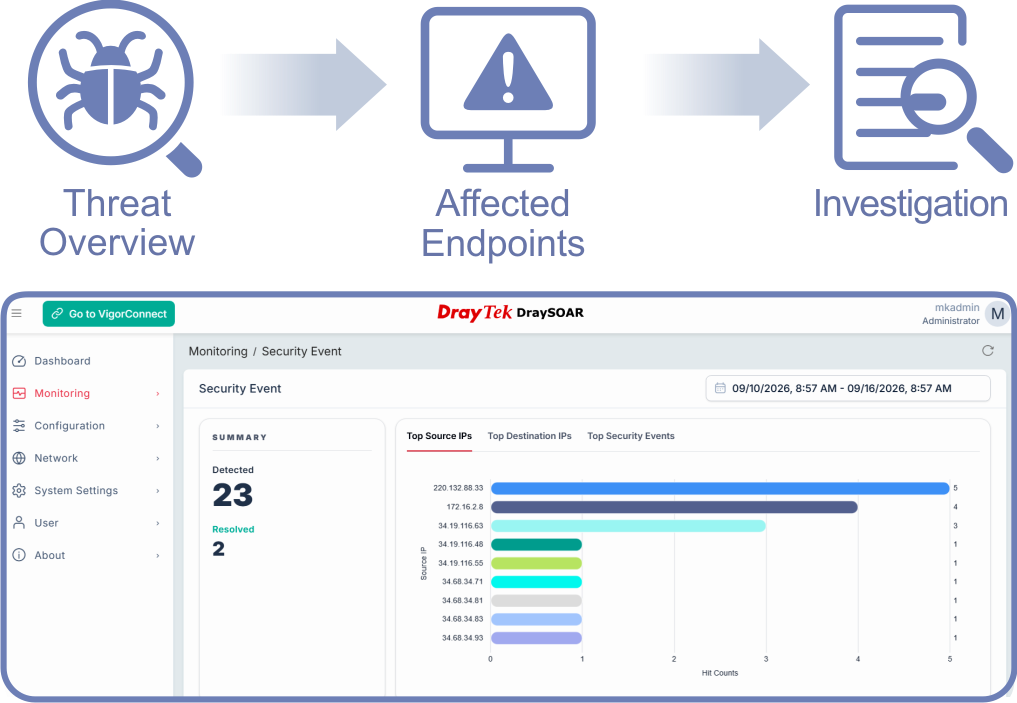
  • Tổng quan mối đe dọa: loại mã độc, xu hướng phát hiện, tên và loại mối đe dọa
  • Máy bị ảnh hưởng: các máy bị nhiều nhất, thời điểm phát hiện
  • Điều tra: lịch sử hành động, phân công, ghi chú điều tra

Giúp xác định máy nhiễm, xem lại hoạt động mã độc và lưu hồ sơ xử lý cho từng sự cố.

Đánh giá lỗ hổng

Không chỉ tìm CVE, mà hiểu mức độ phơi nhiễm

Cùng một lỗ hổng có thể rủi ro khác nhau ở mỗi môi trường. DraySOAR đặt tình báo lỗ hổng của WinRisk cạnh thông tin phần mềm và máy tính để bạn biết phần mềm dễ bị tấn công đang cài ở đâu.

  • Lỗ hổng: CVE và mức nghiêm trọng
  • Ưu tiên rủi ro: KEV, EPSS
  • Phơi nhiễm: phần mềm và máy bị ảnh hưởng

Có thể xem xu hướng lỗ hổng theo KEV, EPSS cao và mức nghiêm trọng từ cao trở lên để ưu tiên xử lý.

Điều phối & phản ứng tự động

Biến điều tra thành hành động phối hợp

Sau khi phát hiện và điều tra, câu hỏi còn lại là: làm gì tiếp theo? Xử lý thủ công nghĩa là xem sự kiện, chọn cách xử lý rồi tự thực hiện trên từng hệ thống. Playbook của DraySOAR nối các sự kiện đủ điều kiện với hành động đã định sẵn, giảm thao tác lặp lại và giúp phản ứng nhất quán.

Playbook là gì? Là “kịch bản xử lý” theo dạng: nếu xảy ra sự kiện X nhiều hơn N lần thì chặn IP / tắt cổng / cô lập máy. Bạn đặt luật một lần, hệ thống tự làm khi điều kiện xảy ra.
Cấu hình Playbook

Quy định khi nào và cách nào phản ứng

Quản trị viên chọn sự kiện làm điều kiện kích hoạt Playbook, rồi đặt điều kiện để quyết định khi nào hành động được thực thi.

  • Nguồn an ninh: Suricata, Zeek, DrayEDR, Windows Defender, WinRisk
  • Sự kiện: mối đe dọa mạng, hoạt động trên máy, phát hiện mã độc, sự kiện rủi ro
  • Điều kiện: đếm số sự kiện, thời gian/độ trễ, kiểm tra IP Reputation, liên kết sự kiện

Khi cần thêm ngữ cảnh, liên kết sự kiện sẽ gộp các tín hiệu liên quan trước khi kích hoạt hành động, giúp tránh phản ứng nhầm với một cảnh báo đơn lẻ. Mỗi quy trình trở nên lặp lại được thay vì xử lý tay từng sự kiện.

Hành động phản ứng tự động

Hành động trên hạ tầng và máy tính được hỗ trợ
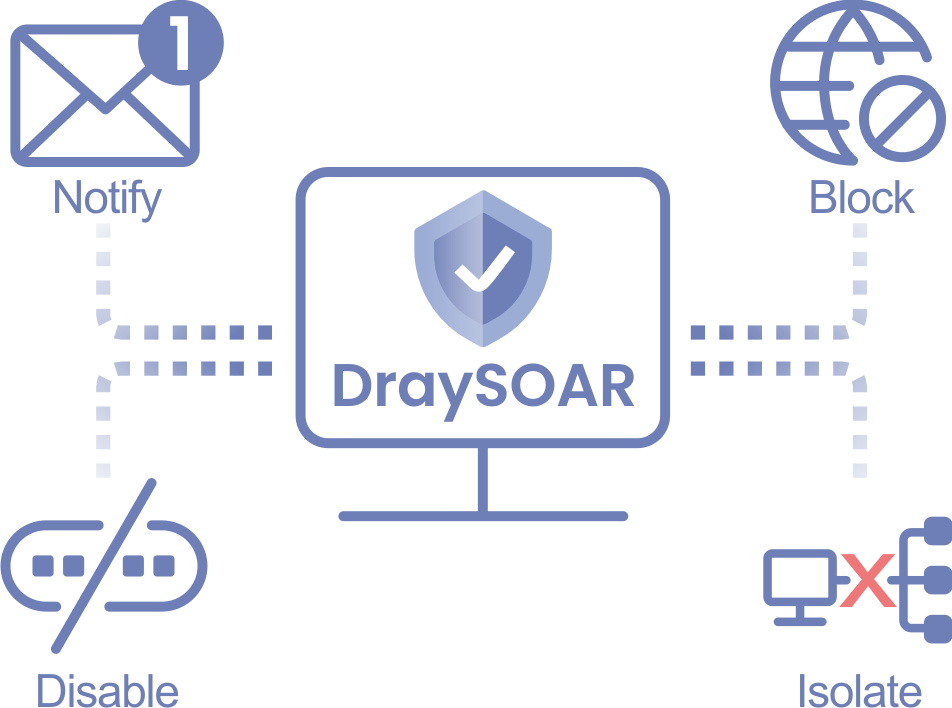
Khi điều kiện Playbook thỏa mãn, DraySOAR có thể thông báo hoặc ngăn chặn qua thiết bị mạng và máy tính được hỗ trợ:

Notify

Gửi e-mail, thông báo cho quản trị viên

Block

Chặn IP bên ngoài, chặn lưu lượng đáng ngờ

Disable

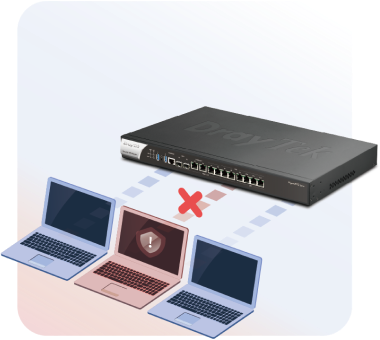
Tắt cổng switch, ngắt thiết bị có dây

Isolate

Cô lập máy tính, hạn chế kết nối WAN/LAN của máy

Mô phỏng tấn công

Kiểm chứng phát hiện và phản ứng bằng kịch bản tấn công thực tế

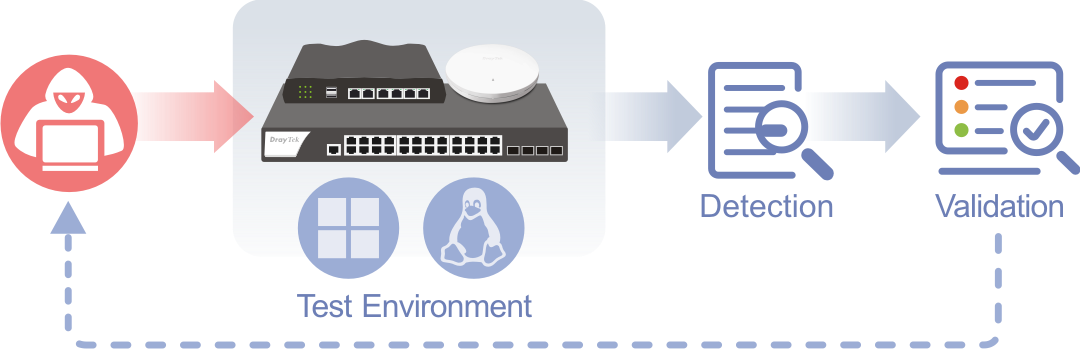
Quy trình an ninh cần được kiểm thử, không chỉ cấu hình. DraySOAR được đánh giá bằng mô phỏng đối kháng và tấn công có kiểm soát.

Kịch bảnMôi trường
Giả lập đối kháng MITRE CalderaWindows
Lừa đảo & phát tán tệp độc hạiWindows
Khai thác lỗ hổngLinux / ActiveMQ

Phép thử MITRE Caldera bao phủ hơn 1.300 phương thức tấn công áp dụng cho Windows để đánh giá khả năng quan sát và phát hiện. Các mô phỏng bổ sung gồm: phát tán tệp độc hại qua lừa đảo và hành vi C2 (kẻ tấn công điều khiển từ xa) trên Windows, và khai thác lỗ hổng dịch vụ Apache ActiveMQ trên Linux. Kết quả được dùng để tìm chỗ hở, đánh giá liên kết sự kiện và tinh chỉnh luật Playbook.

Vòng khép kín trong hệ sinh thái DrayTek

Đưa phản ứng ra khỏi màn hình quản trị

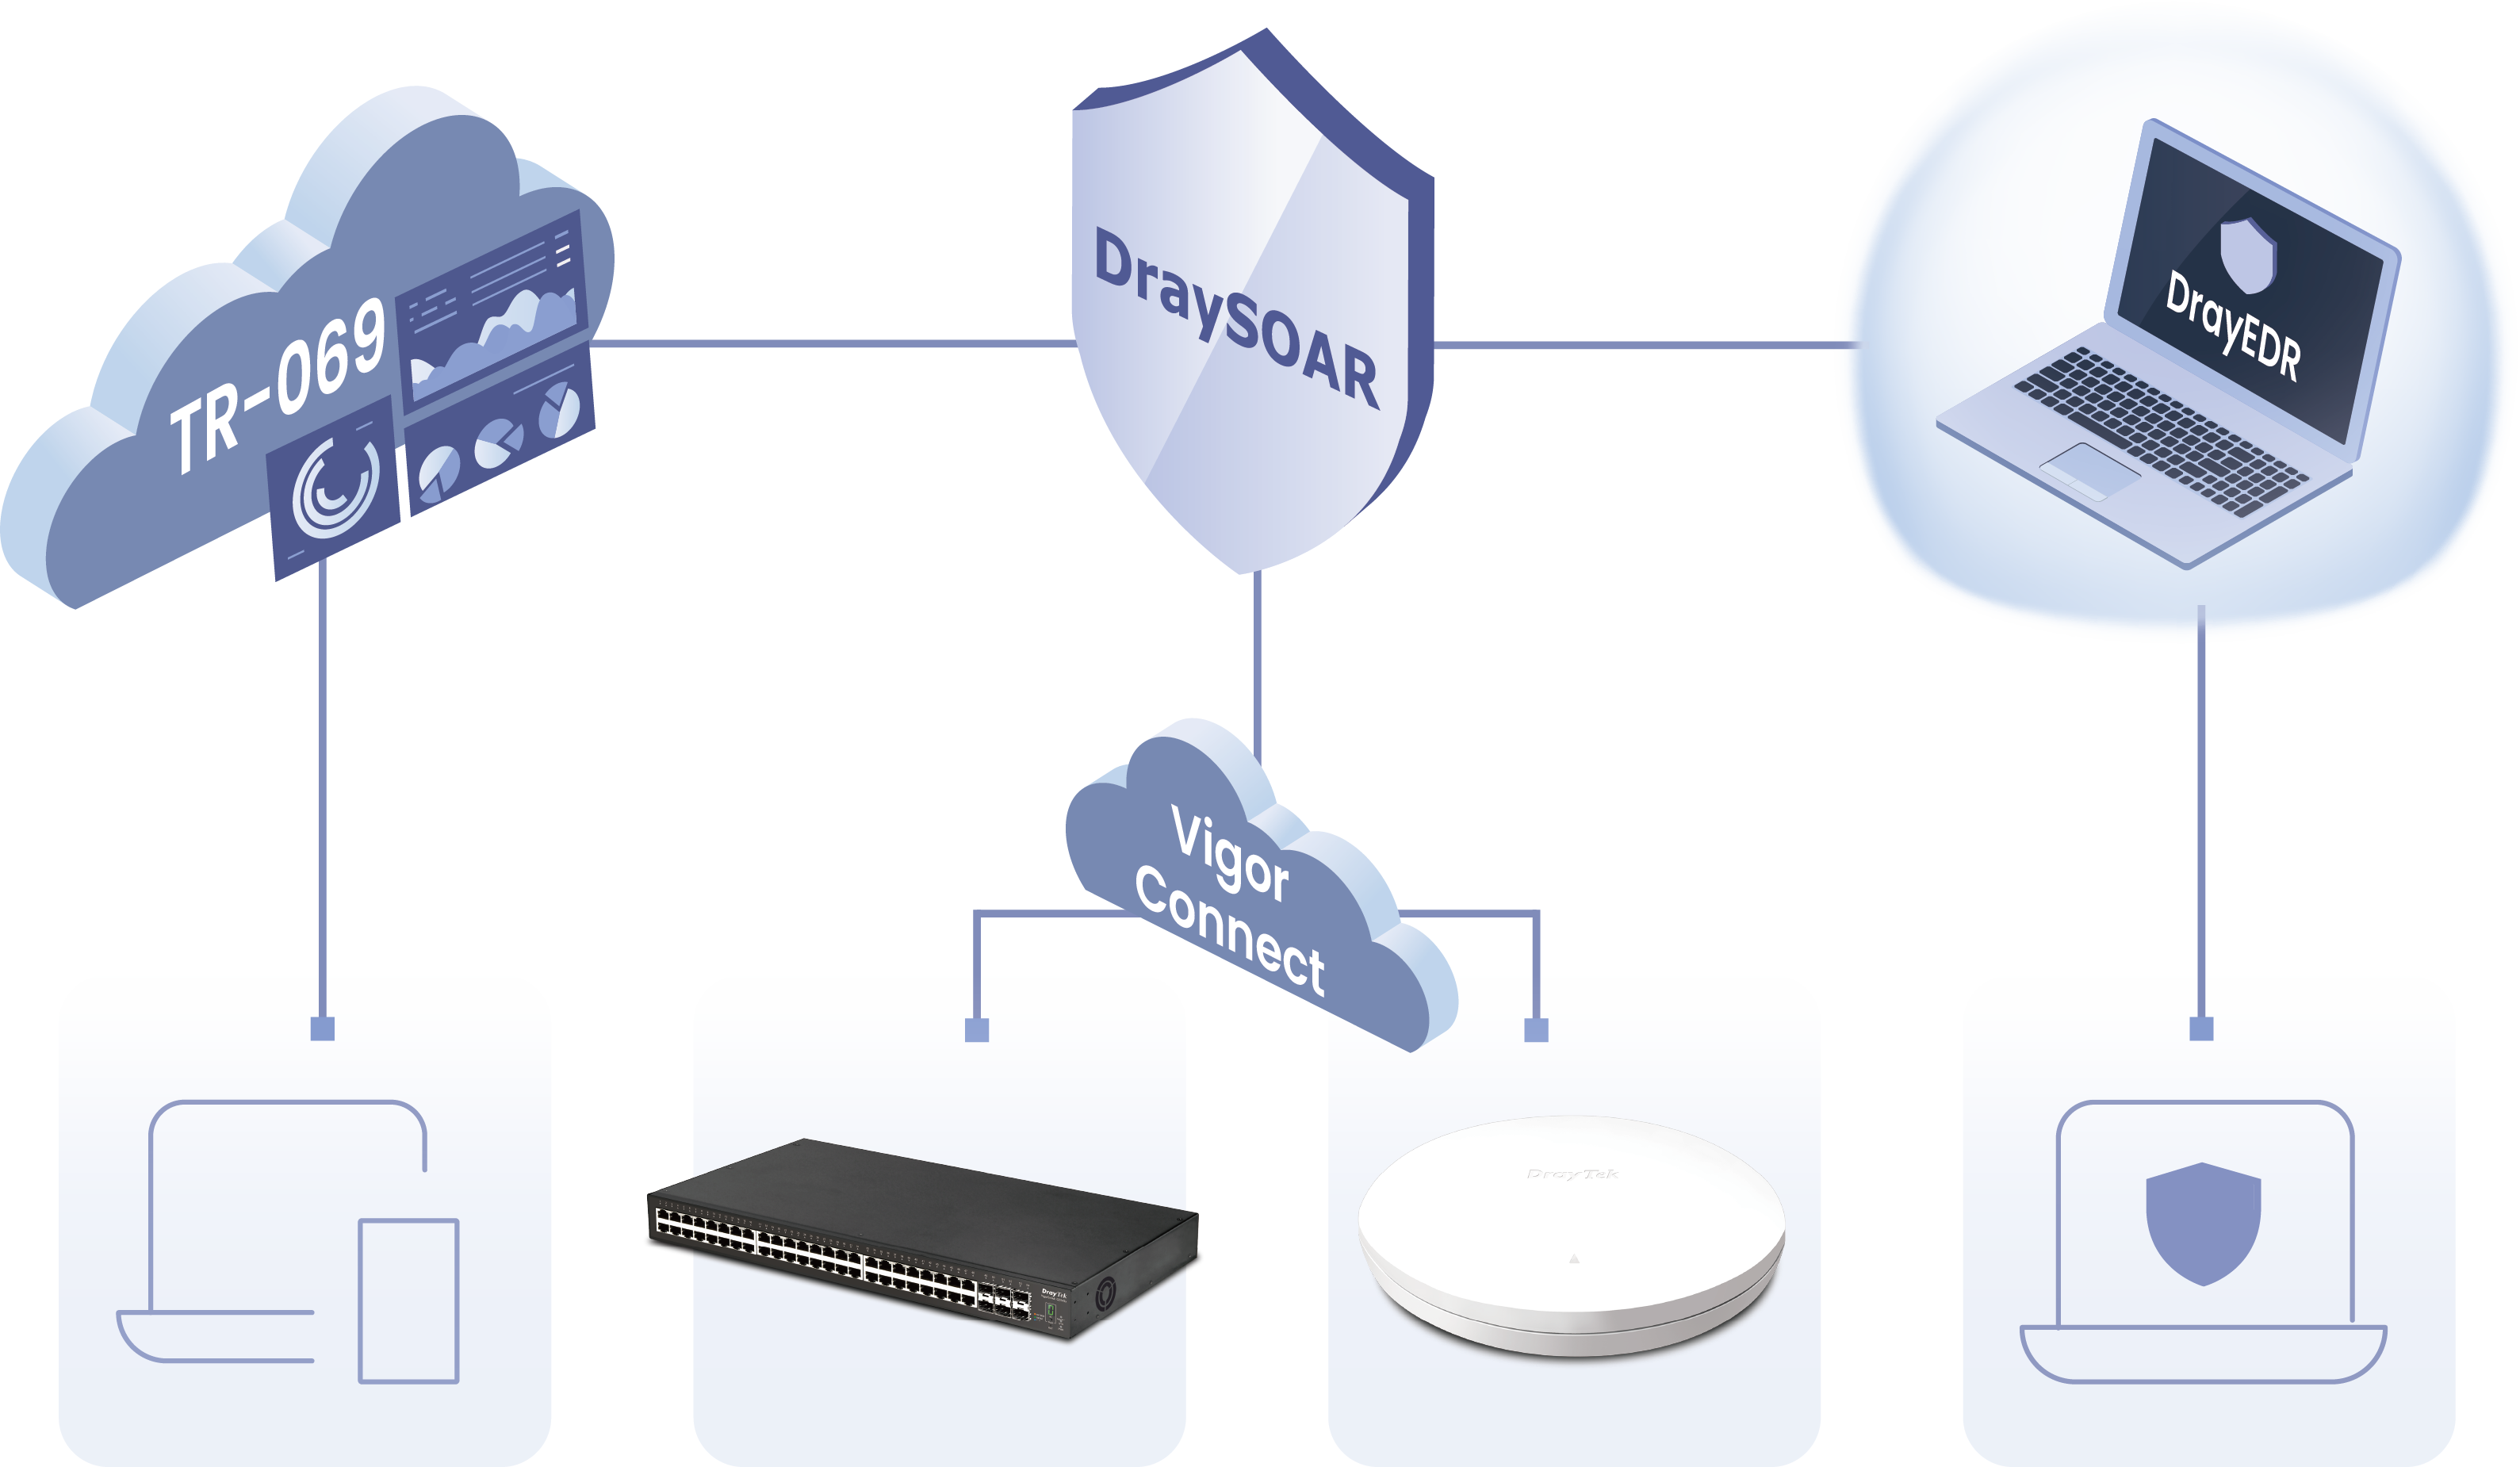
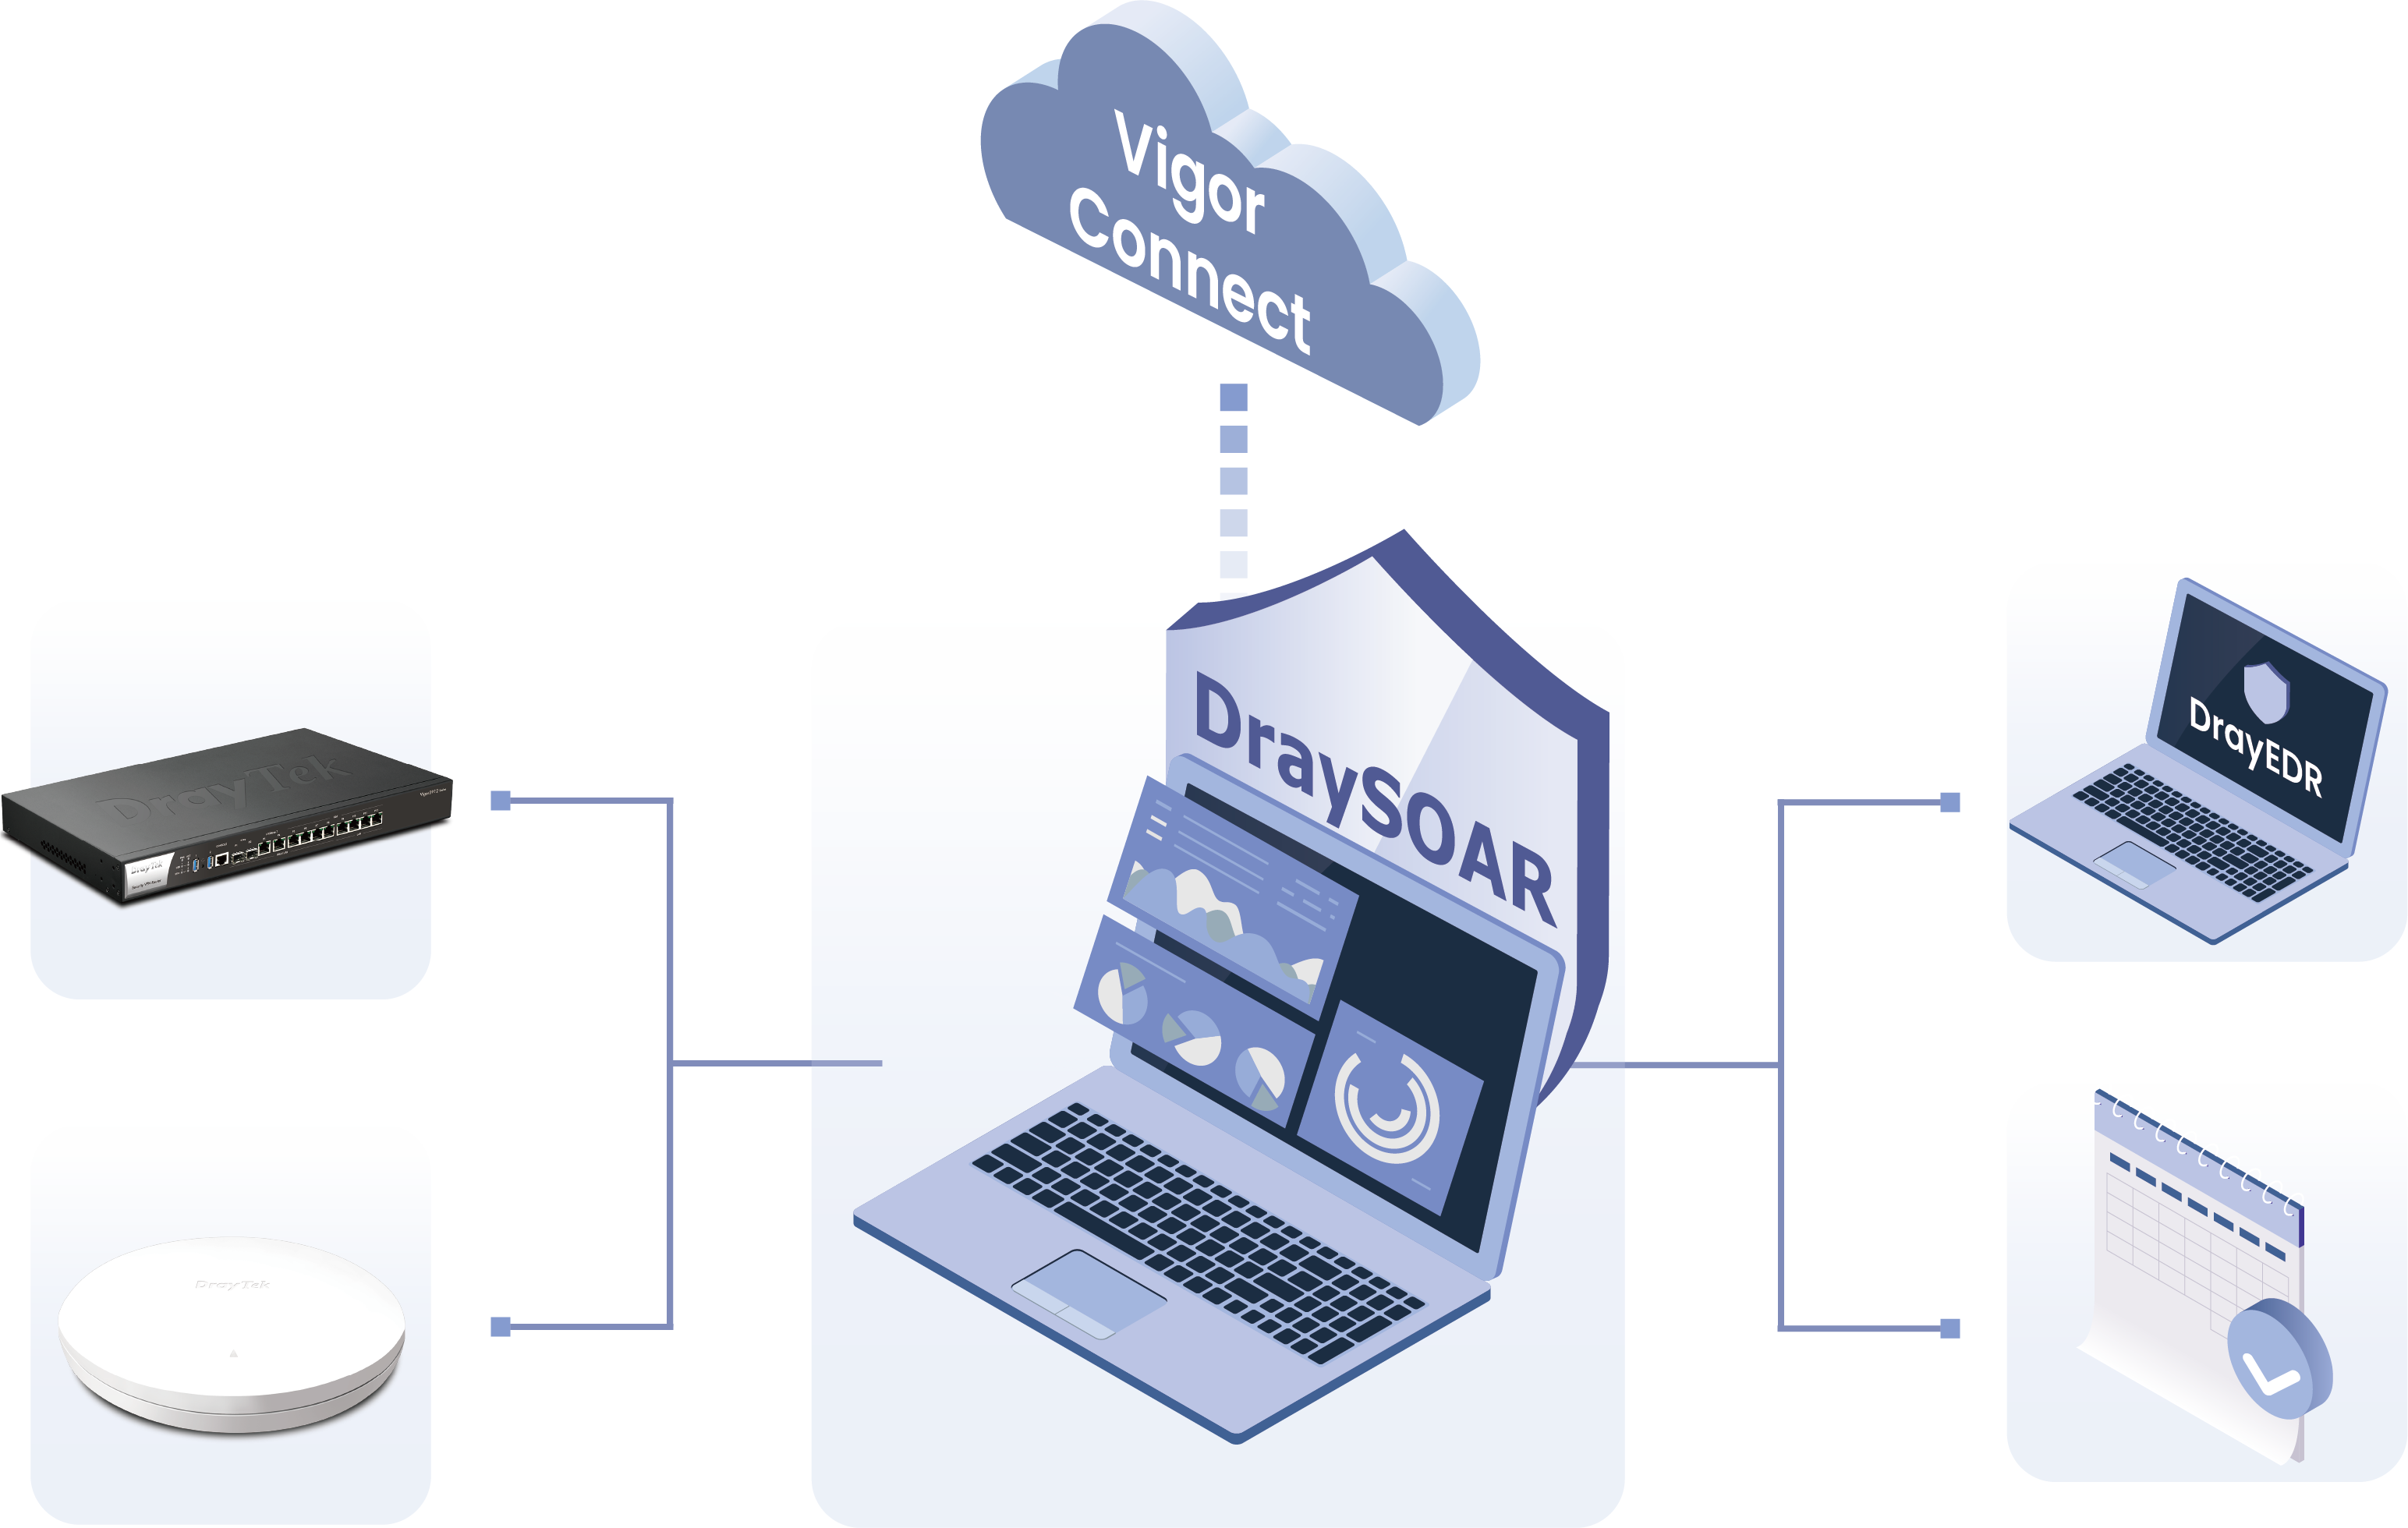
Xác định mối đe dọa và quyết định cách xử lý mới là một nửa công việc. Lệnh phản ứng còn phải đến được nơi cần hành động. DraySOAR nối tình báo an ninh và tự động hóa Playbook với thiết bị mạng DrayTek và máy tính được quản lý. Qua TR-069, VigorConnect và DrayEDR, hành động đi từ trung tâm điều tra xuống cổng ra internet (gateway), mạng có dây, mạng Wi-Fi và máy tính.

Vòng khép kín an ninh DrayTek

1. Phản ứng phối hợp trên toàn mạng

Tùy sự kiện và Playbook, DraySOAR áp dụng hành động ở những điểm khác nhau của hệ sinh thái:

Gateway

Gateway

Chặn mối đe dọa: chặn lưu lượng từ IP bên ngoài đáng ngờ

Switch

Switch

Cô lập mạng có dây: tắt cổng switch

Access Point

AP

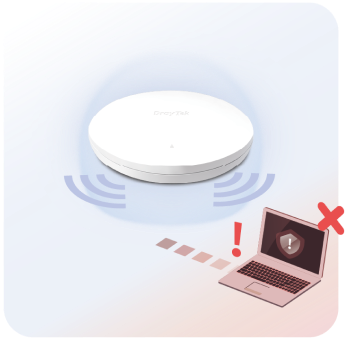
Cô lập Wi-Fi: kiểm soát thiết bị không dây đáng ngờ

Máy tính

Endpoint

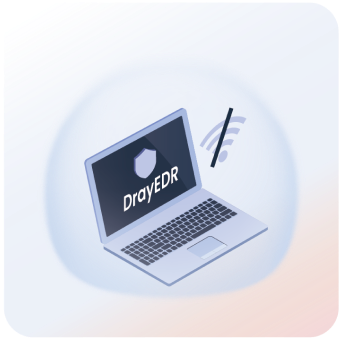
Cô lập máy tính khỏi kết nối WAN và LAN

* Việc cô lập Wi-Fi dựa trên rủi ro an ninh phát hiện được, không phụ thuộc loại SSID, kể cả thiết bị kết nối qua SSID khách (Guest).

TR-069 và VigorConnect

2. Tích hợp TR-069 & VigorConnect: nối quyết định an ninh với hành động trên mạng

  • TR-069: kênh giao tiếp giữa DraySOAR và thiết bị mạng được hỗ trợ, để chuyển lệnh an ninh đến thiết bị được quản lý
  • VigorConnect: mở rộng tích hợp sang VigorSwitch và VigorAP, phối hợp phản ứng trên cả mạng có dây và không dây
  • DrayEDR: nhìn thấy và cô lập máy tính

* Thiết bị và khả năng phản ứng được hỗ trợ tùy theo model và phiên bản firmware.
3

Định danh máy tính, không chỉ dựa vào địa chỉ MAC

Địa chỉ MAC không phải lúc nào cũng nhất quán, nhất là khi thiết bị dùng MAC ngẫu nhiên. DraySOAR nhận diện máy được quản lý qua tác tử DrayEDR, kèm thông tin IP/MAC, nên vẫn theo dõi được máy khi địa chỉ mạng thay đổi.

4

Phản ứng an ninh khép kín

Tình báo an ninh → Phân tích & điều tra → Playbook → Hành động phản ứng → Cô lập mạng/máy tính. Hành động có thể áp dụng ở gateway, mạng có dây, mạng không dây hoặc máy tính, tùy sự kiện và Playbook đã cấu hình.

Vận hành & triển khai tập trung

Quản lý an ninh hằng ngày từ một nơi

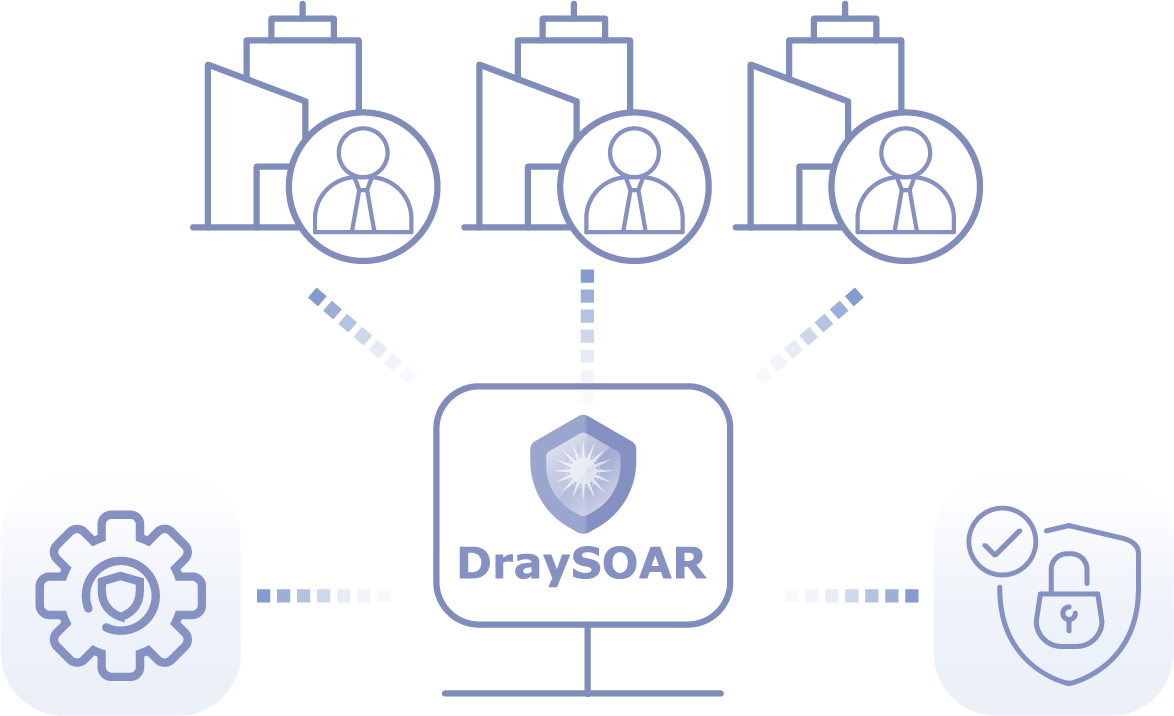
Công việc an ninh không dừng khi sự cố được phát hiện và ngăn chặn. Đội IT còn phải theo dõi tình trạng, quản lý máy tính, xem sự kiện, duy trì chính sách và làm các tác vụ định kỳ. DraySOAR gom các việc này vào một môi trường tập trung.

Vận hành an ninh tập trung

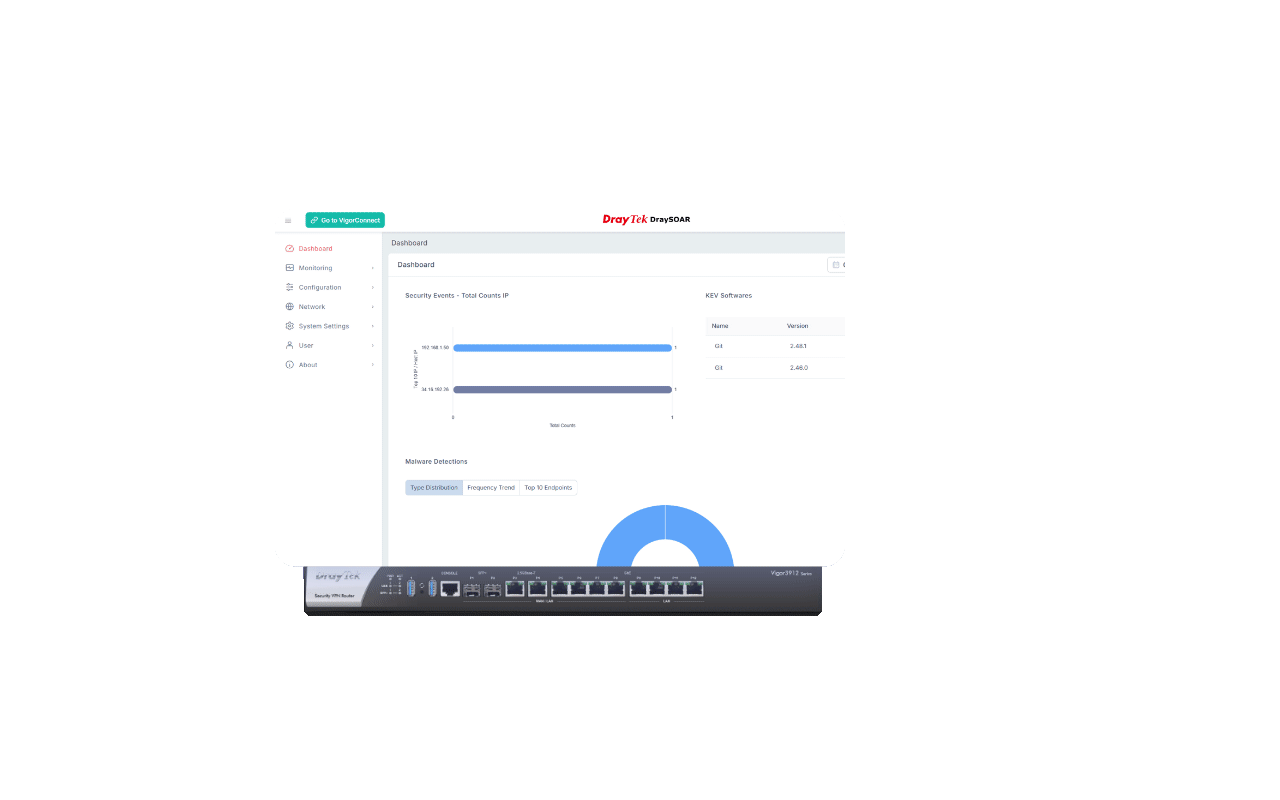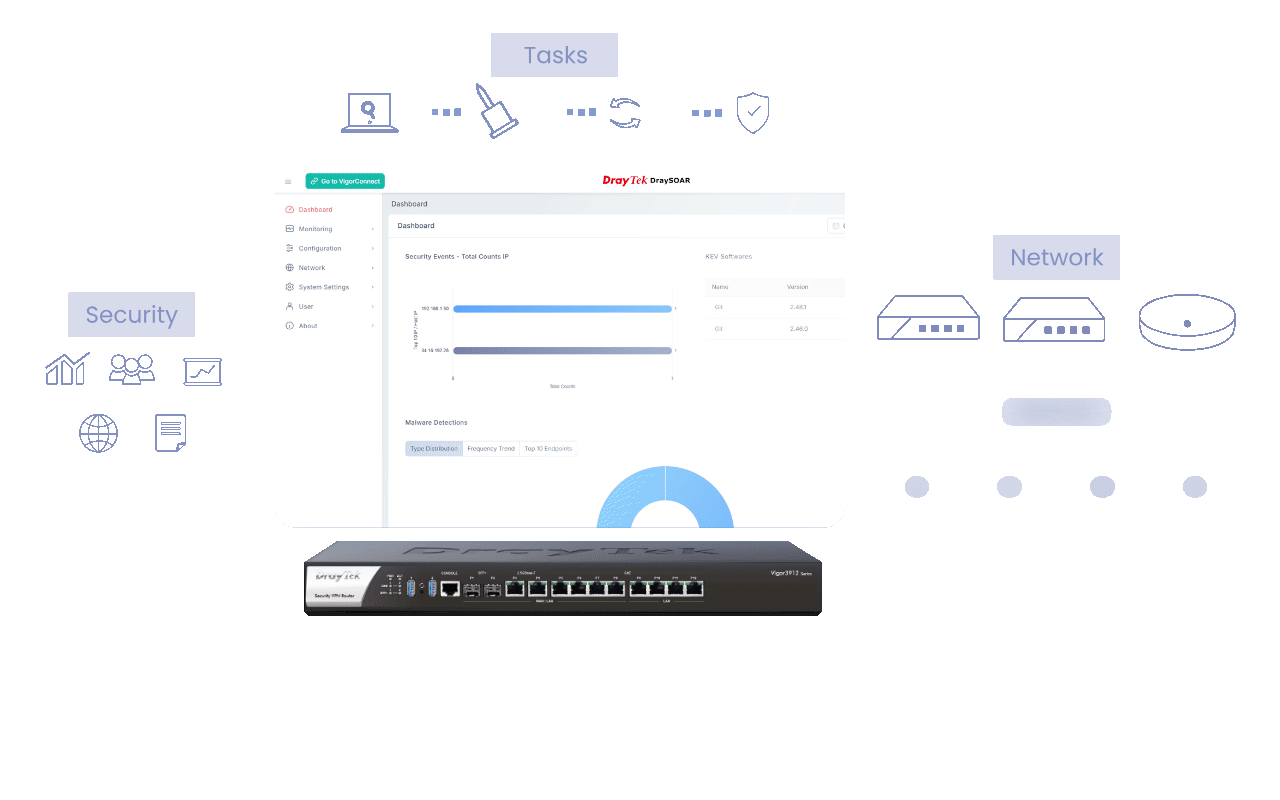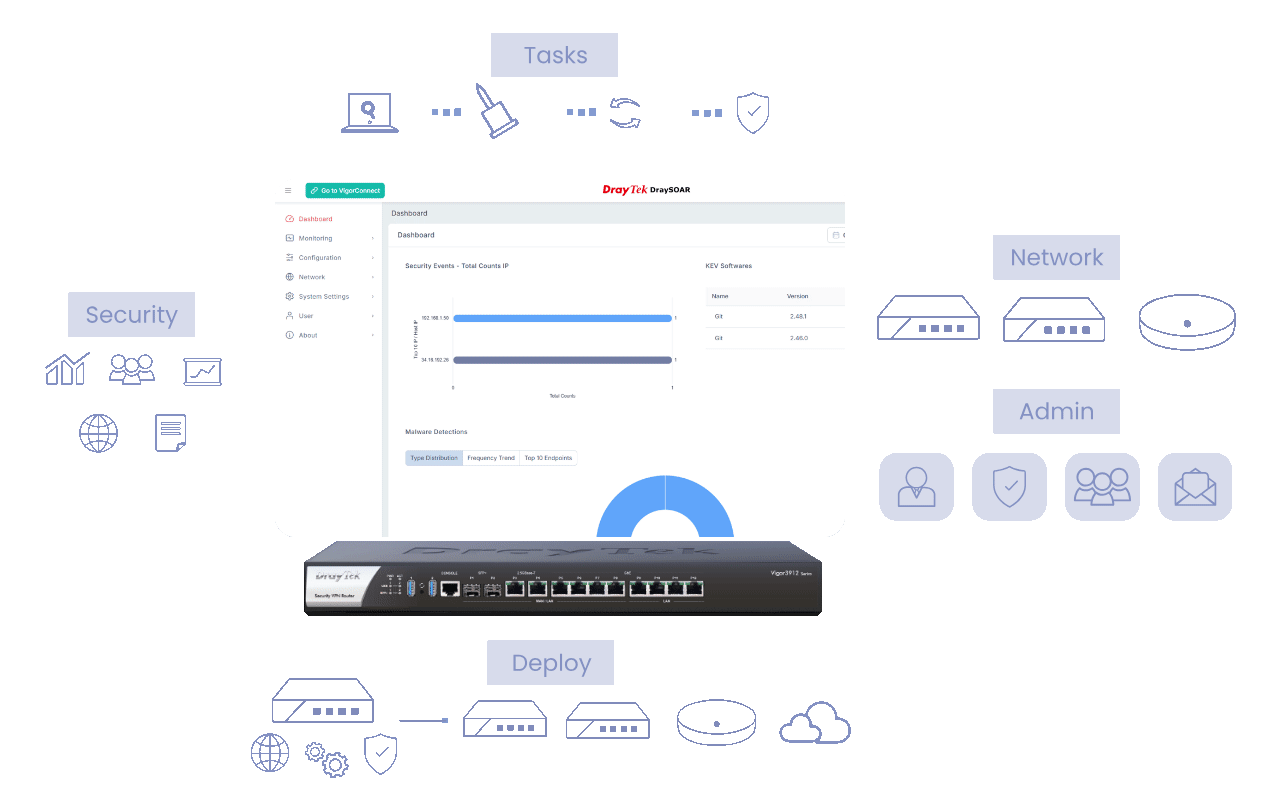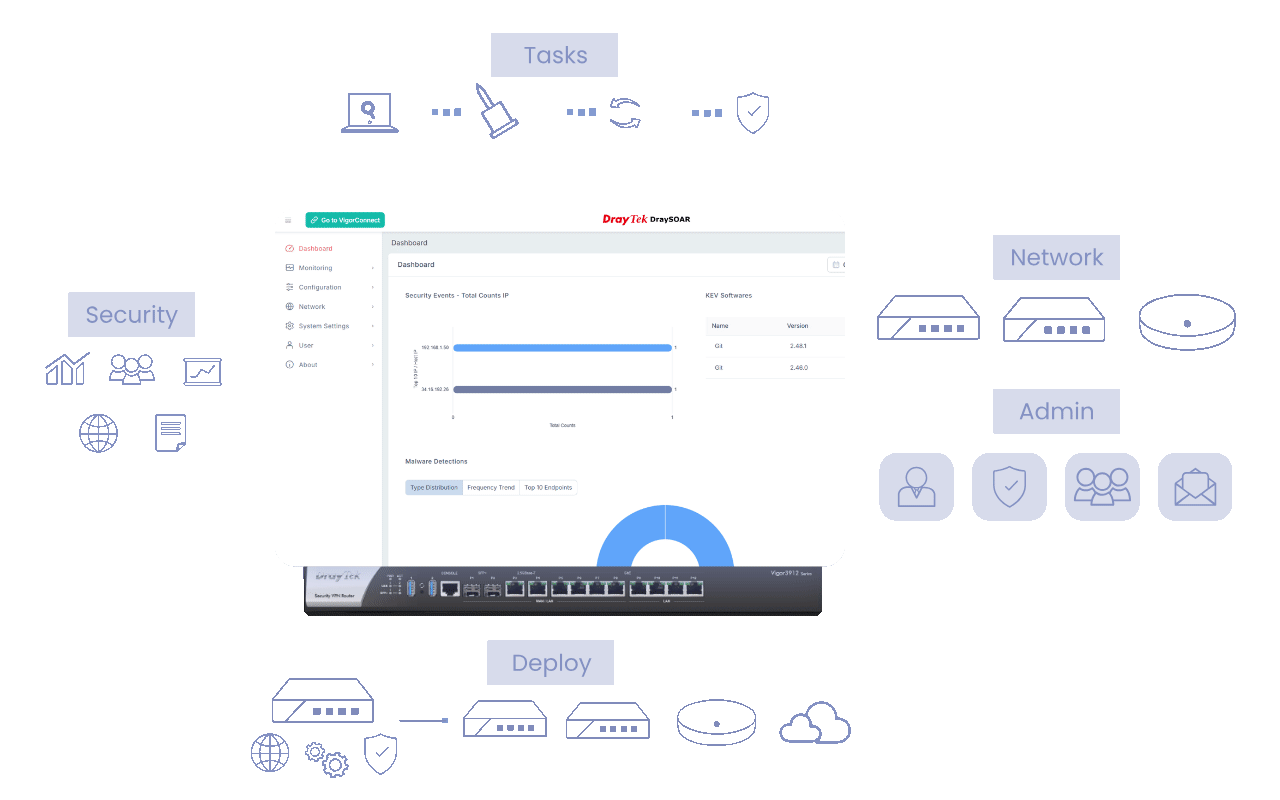
1. Quản lý an ninh tập trung

Một chỗ để theo dõi, cấu hình, quản lý máy tính và quản trị hệ thống, không cần mở từng công cụ riêng.

Dashboard

Tình trạng an ninh, tình trạng hệ thống

Giám sát

Kiểm kê máy tính, phát hiện mã độc, sự kiện an ninh, lỗ hổng phần mềm, nhật ký hệ thống

Cấu hình

Quản lý máy tính, nhóm máy, Playbook, hành động phản ứng, Task Scheduler, Allowlist, IP Reputation

Quản trị

Tài khoản, vai trò, phân quyền, nhóm người dùng, thông báo

Vận hành mạng và máy tính

2. Vận hành mạng & máy tính

  • Vận hành mạng: TR-069 và VigorConnect tích hợp với thiết bị mạng DrayTek được hỗ trợ để quản lý và phản ứng an ninh
  • Vận hành máy tính: DrayEDR cho phép quan sát, quản lý và cô lập máy; Task Scheduler tự động hóa các tác vụ bảo mật và bảo trì định kỳ
Vigor3912S

3. Triển khai trên Vigor3912S: kết hợp bảo vệ cổng mạng với vận hành an ninh tập trung

Vigor3912S chạy DraySOAR ngay trên thiết bị, bên cạnh khả năng bảo vệ ở cấp cổng mạng. Tại gateway, thiết bị phát hiện và chặn mối đe dọa mạng theo thời gian thực. Suricata và Zeek chạy trên Vigor3912S gửi sự kiện an ninh về DraySOAR để giám sát, điều tra và liên kết sự kiện. Các Playbook đã cấu hình sẽ kích hoạt hành động khi đủ điều kiện.

Vigor3912S – Bảo vệ cổng mạngDraySOAR – Vận hành an ninh
Bảo vệ thời gian thực ở cấp gatewayGiám sát an ninh tập trung
Phát hiện & chặn mối đe dọa mạngĐiều tra & liên kết sự kiện
Smart ActionPhản ứng theo Playbook
Sự kiện Suricata & ZeekPhản ứng phối hợp mạng & máy tính

Nhờ đó, đội IT điều tra mối đe dọa mạng, phối hợp phản ứng và theo dõi việc xử lý sự cố với ít thao tác thủ công hơn.

Lợi ích cho doanh nghiệp

Giá trị từ vận hành an ninh được kết nối

DraySOAR đưa khả năng quan sát, điều tra, đánh giá rủi ro và phản ứng vào một quy trình liền mạch, giảm sự rời rạc trong vận hành an ninh để quản trị viên xử lý với ngữ cảnh tốt hơn.

1

Nhìn thấy hợp nhất

Gom thông tin mạng, máy tính, mã độc, lỗ hổng và sự kiện an ninh vào một nơi

2

Ưu tiên theo rủi ro

Dùng tình báo lỗ hổng, KEV, EPSS và mức phơi nhiễm của máy để biết rủi ro nào cần chú ý trước

3

Điều tra nhanh hơn

Nối sự kiện an ninh với ngữ cảnh máy tính, mã độc và lỗ hổng

4

Phản ứng tự động

Dùng Playbook kích hoạt hành động định sẵn khi điều kiện được đáp ứng

5

Giảm khối lượng việc

Tập trung giám sát, quản lý và các tác vụ định kỳ

6

Cô lập phối hợp

Áp dụng hành động được hỗ trợ trên gateway, switch, AP và máy tính
Lợi ích DraySOAR
Ứng dụng phù hợp

Thiết kế cho nhiều môi trường IT khác nhau

DraySOAR dành cho các tổ chức cần giám sát, điều tra và phản ứng với hoạt động an ninh trên hạ tầng mạng và máy tính mà không phải quản lý riêng từng mảng.

Doanh nghiệp vừa và nhỏ

Doanh nghiệp vừa & nhỏ (SMB)

Tập trung giám sát, điều tra và phản ứng an ninh dù nguồn lực IT hạn chế.

Xem sơ đồ minh họaSMB
Tổ chức nhiều chi nhánh

Tổ chức nhiều chi nhánh

Duy trì khả năng quan sát an ninh và phối hợp phản ứng giữa các địa điểm phân tán.

Xem sơ đồ minh họaNhiều chi nhánh
Nhà cung cấp dịch vụ quản lý

Nhà cung cấp dịch vụ quản lý (MSP)

Xây dựng quy trình giám sát, điều tra và phản ứng theo Playbook có thể lặp lại cho nhiều khách hàng.

Xem sơ đồ minh họaMSP
Giáo dục

Giáo dục & khuôn viên trường

Giám sát hoạt động an ninh của người dùng, máy tính, mạng có dây và mạng không dây.

Xem sơ đồ minh họaGiáo dục
Khách sạn và mạng phân tán

Khách sạn & mạng phân tán

Tập trung vận hành an ninh qua nhiều địa điểm và môi trường truy cập.

Xem sơ đồ minh họaKhách sạn
Dành cho người không chuyên

Giải thích nhanh các thuật ngữ

SOAR
Điều phối, tự động hóa và phản ứng an ninh: gom cảnh báo và tự xử lý theo kịch bản.
Playbook
Kịch bản xử lý: “nếu có sự kiện này thì làm hành động kia”.
Suricata
Phần mềm phát hiện xâm nhập mạng (IDS): nhận ra lưu lượng độc hại theo các mẫu tấn công đã biết.
Zeek
Công cụ phân tích lưu lượng mạng: ghi lại ai kết nối với ai, giúp phát hiện hành vi bất thường.
IP Reputation
Danh tiếng địa chỉ IP: cho biết IP có từng liên quan đến tấn công, mã độc hay không.
EDR / DrayEDR
Tác tử cài trên máy tính để quan sát hoạt động và cô lập máy khi cần.
CVE / CVSS
CVE là mã định danh lỗ hổng; CVSS là điểm đánh giá mức nghiêm trọng.
KEV / EPSS
KEV là danh sách lỗ hổng đã bị khai thác ngoài thực tế; EPSS là xác suất lỗ hổng sẽ bị khai thác.
TR-069
Giao thức quản lý thiết bị mạng từ xa, dùng để gửi cấu hình và lệnh đến thiết bị.
Cô lập (Isolate)
Ngắt kết nối của máy hoặc cổng nghi ngờ để mối đe dọa không lây sang máy khác.

Sẵn sàng biến cảnh báo thành hành động?

Liên hệ An Phát Technology, nhà phân phối chính thức DrayTek tại Việt Nam, để được tư vấn giải pháp DraySOAR phù hợp với hạ tầng của bạn.

Liên hệ tư vấn